


Unsichtbare Marktpotenziale mit Kaufkraftdaten erschließen
Jetzt zum Webinar anmelden
Eigene Daten zeigen oft nur einen Teil des Bildes. Erfahren Sie, wie Kaufkraft-, Markt- und Regionaldaten zusätzliche Perspektiven auf Kunden, Regionen und Standorte eröffnen. Anhand konkreter Praxisbeispiele lernen Sie, wie sich bislang verborgene Marktpotenziale erkennen und gezielter nutzen lassen.
Jetzt zum Webinar anmelden
Jetzt zum Webinar anmelden

Expert-Talk: GEO-PR: "Es geht um Relevanz in KI-Systemen"
Video-Podcast ansehen
Wer in ChatGPT, Gemini oder Perplexity sichtbar sein will, darf sich nicht auf die eigene Website verlassen. Denn KI-Systeme prüfen, was andere über eine Marke sagen - auf Fachportalen, Bewertungsplattformen, Vergleichsseiten, Reddit oder YouTube. Hier setzt GEO-PR an. Video-Podcast ansehen
November 2026 · Unser Geburtstagsgeschenk
35 Jahre iBusiness.
Im November alles frei lesen.
Zum Jubiläum öffnen wir alle iBusiness-Inhalte: vom 1. bis 30. November, für alle, ohne Anmeldung und ohne Bezahlschranke.
Alle Inhalte im November kostenlos
Heute frei lesen. Morgen nichts verpassen.
Registrieren Sie sich kostenlos und abonnieren Sie anschließend den iBusiness-Newsletter. So bleiben Sie bei den Themen auf dem Laufenden, die für Sie zählen.
Optimierung beim Cyberschutz kann Schadenhöhe minimieren
von Frauke Schobelt
31.08.2022 Durch die Kombination von Präventionsmaßnahmen können kleine und mittelständische Unternehmen ihren Schutz vor Cyberangriffen deutlich erhöhen. Neben technischen Maßnahmen sollten sie auch mehr in Mitarbeiterschulungen und Notfallmanagement investieren.

Bild: geralt/Pixabay
Schutz durch technische Maßnahmen
Technische Maßnahmen sind die gängigsten Vorkehrungen, mit denen sich Unternehmen gegen Bedrohungen aus dem Cyber-Raum schützen. Firewalls, Spam-Schutz und automatische Datensicherungen durch Backups werden laut HDI Studie am häufigsten verwendet. So gaben 83 Prozent der Befragten an, dass sie Firewalls installiert hätten, 81 Prozent nannten Spam-Schutz und 80 Prozent automatisierte Backups. Seltener eingesetzt werden zum Beispiel Multi-Faktor Authentifizierungen (55 Prozent) oder verschlüsselte Zugänge zum Unternehmensnetzwerk zum Beispiel über VPN (66 Prozent).Technische Maßnahmen bieten einen guten Basisschutz und sind häufig mit einem überschaubaren Aufwand umzusetzen. Allerdings zeigen laut HDI Untersuchungen und auch Schadenbilder von erfolgreichen Cyberangriffen, dass technische Lösungen allein nicht ausreichen. Ebenso wichtig sind organisatorische Maßnahmen und Mitarbeiterschulungen.
Schutz durch organisatorische Maßnahmen
Organisatorische Präventionsmaßnahmen umfassen zum Beispiel verbindliche Passwort-Standards oder Schwachstellen-Scans der IT sowie die Vorbereitung von Notfallmaßnahmen für einen Cyberangriff. Am weitesten verbreitet (bei 72 Prozent der KMU) sind verbindliche Standards für den Umgang mit Passwörtern. Kritischer sieht es dagegen in Sachen Notfallmanagement aus. So sind die Zuständigkeiten bei einem Cyberangriff lediglich bei jedem zweiten Unternehmen (55 Prozent) eindeutig festgelegt.Angriffe, die auf die Schwachstelle "Mensch" zielen, sind in der Praxis am erfolgversprechendsten - für den Angreifer. "Im Rahmen der Studie wurden von betroffenen Unternehmen Angriffsmethoden wie Phishing-Mails oder Social Engineering mit Abstand am häufigsten genannt. Denn Mitarbeiter, die E-Mail-Anhänge von Unbekannten öffnen oder auf zweifelhafte Links klicken, können Kriminellen unkontrollierte Zugänge in die IT-Systeme öffnen", erklärt HDI Vorstand Malte Dittmann . Doch laut HDI Studie setzen nur knapp die Hälfte (48 Prozent) der befragten Unternehmen mindestens einmal jährlich Mitarbeiterschulungen zur Cybersicherheit ein. Ein Viertel (25 Prozent) der KMU testen ihre IT-Sicherheit durch simulierte E-Mailangriffe.
Schutz durch kombinierte Präventionsmaßnahmen
Die Cyberstudie zeige deutlich: Erst eine Kombination aus technischen Vorkehrungen und organisatorischen Regeln mit Maßnahmen zur Mitarbeitersensibilisierung verspricht einen möglichst wirksamen Schutz.So waren 31 Prozent aller befragten Unternehmen in der letzten Zeit von erfolgreichen Cyberangriffen betroffen. Von denjenigen, die mehr als zehn der untersuchten Präventionsmaßnahmen einsetzen, waren es lediglich 18 Prozent. Noch signifikanter war der Unterschied bei der durchschnittlichen Schadenhöhe: Sie lag bei den 23 Prozent der befragten Unternehmen, die mehr als zehn Maßnahmen einsetzten bei 54.000 Euro - im Vergleich zu durchschnittlich 95.000 Euro bei der Betrachtung aller betroffenen KMU. Das ist nahezu eine Halbierung der Schadenhöhe.
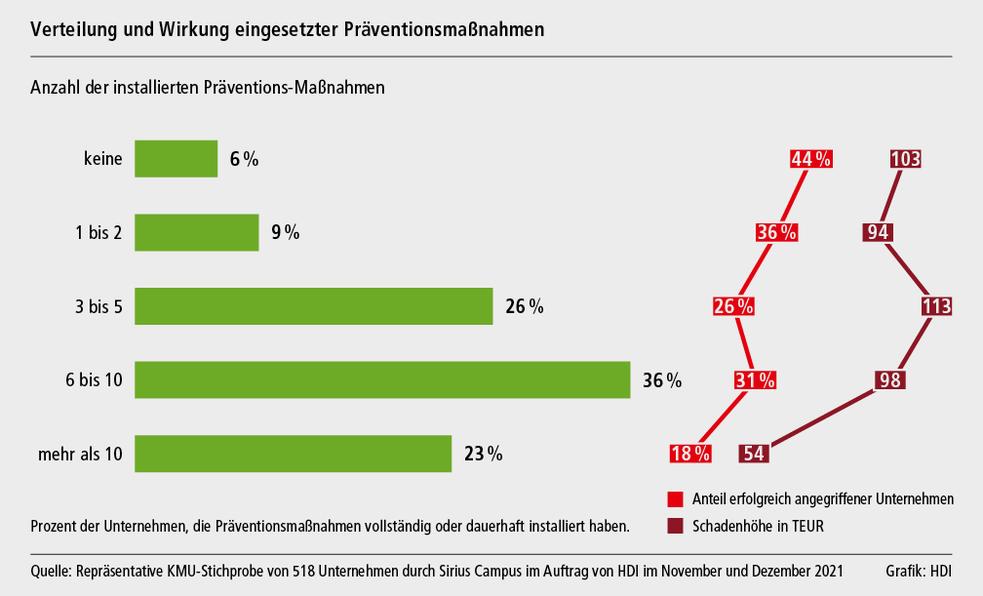
Ein Bündel an Maßnahmen senkt die Schadenhöhe.
(Grafik: HDI)
Versicherungen bieten ein Audit für die externe Bewertung von Cyber-Risiken an. Dabei werden mögliche Schwachstellen der IT-Infrastruktur festgestellt und potenzielle Gegenmaßnahmen aufgezeigt. Diese Zusatzleistung zur Cyberversicherung wünscht sich bereits die Hälfte aller Befragten.
Neuer Kommentar
Kommentare:
Schreiben Sie Ihre Meinung, Erfahrungen, Anregungen mit oder zu diesem Thema. Ihr Beitrag erscheint an dieser Stelle.
Chart-Archiv Marktzahlen zu diesem Beitrag

Verwandte Beiträge zu diesem Beitrag
alle Veranstaltungen Webcasts zu diesem Thema:
Dienstleister-Verzeichnis Agenturen/Dienstleister zu diesem Thema:




Experten-Profile Genannte Personen:

