
Webinar: Produkte da, aber im E-Commerce unsichtbar?
Jetzt anmelden und Suchergebnisse optimieren
Wenn die Shop-Suche Treffer verpasst und Marktplätze Produkte nicht optimal ausspielen, stecken oft uneinheitliche Merkmale, Kategorien und Produktdaten dahinter. Im Webinar sehen Sie, wie KI und SAP-Integration Daten besser nutzbar machen und manuellen Pflegeaufwand reduzieren.
Jetzt anmelden und Suchergebnisse optimieren
Jetzt anmelden und Suchergebnisse optimieren

Studie: Operative Herausforderungen für Agenturen
Zur Studie "Digitalagenturen im Umbruch"
Unsere exklusive Erhebung zeigt: Steigender Effizienzdruck, unsichere Datenlagen und der Einfluss von KI zwingen Agenturen dazu, operativen Strukturen und Geschäftsmodell grundlegend neu auszurichten.
Zur Studie "Digitalagenturen im Umbruch"
Zur Studie "Digitalagenturen im Umbruch"
Anzeige
NIS2 in der Industrie: Warum produzierende Unternehmen jetzt handeln müssen
von Lorenz Hübsch
24.03.2026 Die EU-weite NIS2-Richtlinie verändert die Anforderungen an die Cybersicherheit grundlegend - und trifft das produzierende Gewerbe mit besonderer Wucht. Während Cybersecurity lange als IT-Thema betrachtet wurde, wird sie nun zur unternehmerischen Pflichtaufgabe. Für Geschäftsführungen, IT-Leitungen und Produktionsverantwortliche bedeutet das: Sie müssen ihre Organisationen nicht nur besser schützen, sondern ihre Sicherheitsstrategie strukturiert und nachweisbar neu aufstellen.
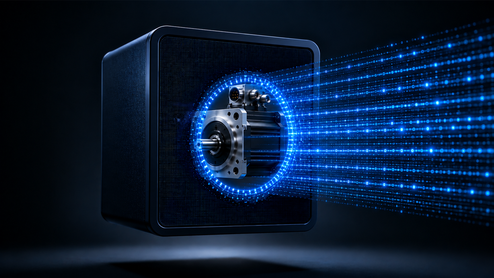
Bild: SpaceNet
NIS2: Vom IT-Thema zur Managementverantwortung
Mit der NIS2-Richtlinie verfolgt die Europäische Union das Ziel, das Sicherheitsniveau in kritischen und wichtigen Wirtschaftssektoren deutlich anzuheben. Dabei geht es nicht mehr nur um technische Schutzmaßnahmen, sondern um ein ganzheitliches Sicherheitsverständnis, das tief in die Organisation hineinreicht.
Spätestens, seit NIS2, nach langem Hin und Her, in nationales Recht überführt wurde, sind Unternehmen jetzt verpflichtet, Risiken systematisch zu identifizieren, geeignete Gegenmaßnahmen umzusetzen und Sicherheitsvorfälle innerhalb klar definierter Fristen zu melden. Besonders relevant ist dabei die neue Rolle des Managements: Geschäftsführung und Vorstand tragen nicht nur die Verantwortung für die Umsetzung, sondern können bei Versäumnissen auch persönlich haftbar gemacht werden.
Damit wird deutlich: Cybersecurity ist kein delegierbares IT-Projekt mehr, sondern eine strategische Führungsaufgabe, die aktiv gesteuert und überwacht werden muss.
Warum das produzierende Gewerbe im Fokus steht
Für Industrieunternehmen ist diese Entwicklung besonders kritisch, weil sich hier digitale und physische Prozesse unmittelbar überlagern. Während in anderen Branchen ein IT-Ausfall primär digitale Prozesse betrifft, kann er in der Produktion unmittelbare reale Konsequenzen haben.
Fällt eine Fertigungslinie aus, stehen Maschinen still, Lieferketten geraten ins Stocken und vertragliche Verpflichtungen können nicht mehr erfüllt werden. Die wirtschaftlichen Schäden entstehen dabei nicht erst langfristig, sondern oft innerhalb weniger Stunden.
Hinzu kommt die zunehmende Verzahnung von IT und operativer Technologie. Moderne Produktionsumgebungen sind hochgradig vernetzt, Maschinen kommunizieren mit zentralen Systemen, Sensoren liefern kontinuierlich Daten und Prozesse werden automatisiert gesteuert. Viele dieser Systeme wurden jedoch ursprünglich nicht für den Einsatz in einer vernetzten, cybergefährdeten Umgebung konzipiert.
Das führt dazu, dass gerade in der Industrie häufig sicherheitskritische Lücken bestehen, die sich nicht ohne Weiteres schließen lassen. Gleichzeitig eröffnet die enge Vernetzung entlang der Lieferkette zusätzliche Angriffsflächen. Ein kompromittierter Zulieferer kann ausreichen, um Zugriff auf zentrale Systeme zu erlangen oder Produktionsprozesse zu stören.
Cyberkriminelle haben diese Schwachstellen längst erkannt. Neben klassischen Ransomware-Angriffen rücken zunehmend auch gezielte Angriffe auf Produktionsumgebungen und Industriespionage in den Fokus. Für viele Unternehmen bedeutet das eine neue Qualität der Bedrohung.
Was NIS2 konkret fordert
Die Anforderungen der NIS2-Richtlinie gehen weit über einzelne Sicherheitsmaßnahmen hinaus. Gefordert ist ein strukturiertes, nachvollziehbares Sicherheits- und Risikomanagement, das alle relevanten Bereiche des Unternehmens umfasst.
Im Zentrum steht die Verpflichtung, Risiken systematisch zu analysieren und geeignete Maßnahmen abzuleiten. Dabei müssen nicht nur klassische IT-Systeme berücksichtigt werden, sondern auch Produktionsanlagen, Schnittstellen und externe Partner. Sicherheit wird damit zu einem unternehmensweiten Thema, das organisatorische und technische Aspekte gleichermaßen umfasst.
Ein weiterer zentraler Punkt sind die Meldepflichten bei Sicherheitsvorfällen. Unternehmen müssen in der Lage sein, Vorfälle innerhalb kürzester Zeit zu erkennen, zu bewerten und an die zuständigen Behörden zu melden. Das setzt voraus, dass entsprechende Prozesse etabliert sind und die notwendige Transparenz über die eigene IT- und Produktionslandschaft besteht.
Besondere Bedeutung kommt auch der Absicherung der Lieferkette zu. Unternehmen sind verpflichtet, Risiken bei Drittanbietern aktiv zu bewerten und Sicherheitsanforderungen vertraglich zu verankern. Damit endet die Verantwortung nicht mehr an der eigenen Unternehmensgrenze, sondern erstreckt sich über das gesamte Netzwerk von Partnern und Dienstleistern.
Nicht zuletzt fordert NIS2 auch eine stärkere Einbindung der Mitarbeitenden. Regelmäßige Schulungen und Sensibilisierungsmaßnahmen sollen sicherstellen, dass Sicherheitsrisiken frühzeitig erkannt und menschliche Fehler minimiert werden.
In der Summe entsteht ein ganzheitliches Sicherheitskonzept, das kontinuierlich überprüft und weiterentwickelt werden muss.
Wo viele Industrieunternehmen heute stehen
In der Praxis zeigt sich, dass viele Unternehmen im produzierenden Gewerbe noch nicht ausreichend auf diese Anforderungen vorbereitet sind. Häufig liegt das nicht an fehlendem Bewusstsein, sondern an gewachsenen Strukturen und begrenzten Ressourcen.
In vielen Fällen fehlt eine vollständige Transparenz über die eigene Systemlandschaft. Über Jahre hinweg gewachsene IT- und Produktionsumgebungen führen dazu, dass nicht alle Systeme zentral erfasst oder dokumentiert sind. Dadurch entstehen blinde Flecken, die im Ernstfall zum Risiko werden können.
Hinzu kommen veraltete Technologien, die sich nur schwer in moderne Sicherheitskonzepte integrieren lassen. Insbesondere im Bereich der Produktionssteuerung sind Systeme im Einsatz, die nicht regelmäßig aktualisiert werden können oder deren Austausch mit erheblichen Investitionen verbunden ist.
Ein weiteres Problem ist die fehlende durchgängige Überwachung. Ohne ein zentrales Monitoring bleiben viele Angriffe lange unentdeckt. Studien zeigen, dass es häufig Monate dauert, bis ein Sicherheitsvorfall überhaupt erkannt wird - ein Zeitraum, in dem Angreifer bereits erheblichen Schaden anrichten können.
Auch die Zusammenarbeit mit externen Dienstleistern birgt Risiken. In vielen Unternehmen bestehen Zugänge und Schnittstellen, die nicht konsequent kontrolliert oder dokumentiert werden. Gerade hier entstehen häufig Einfallstore für Angriffe.
Nicht zuletzt spielen auch kulturelle Faktoren eine Rolle. Aussagen wie "Wir sind kein attraktives Ziel" oder "Unsere Systeme sind isoliert" halten sich hartnäckig - obwohl sie der Realität längst nicht mehr entsprechen.
Der Druck wächst - von allen Seiten
Während viele Unternehmen noch mit der Umsetzung beschäftigt sind, steigt der Druck kontinuierlich an. Behörden werden die Einhaltung der NIS2-Anforderungen aktiv überprüfen und bei Verstößen empfindliche Sanktionen verhängen. Bußgelder in Millionenhöhe sind ebenso möglich wie persönliche Haftungsrisiken für die Geschäftsführung.
Parallel dazu verändern sich die Erwartungen am Markt. Kunden und Geschäftspartner fordern zunehmend Nachweise für ein angemessenes Sicherheitsniveau. Wer diese nicht liefern kann, riskiert nicht nur einzelne Aufträge, sondern langfristig seine Wettbewerbsfähigkeit.
Auch Versicherungen passen ihre Anforderungen an. Cyber-Versicherungen werden zunehmend an konkrete Sicherheitsstandards geknüpft. Unternehmen, die diese nicht erfüllen, müssen mit höheren Prämien oder eingeschränktem Versicherungsschutz rechnen.
Gleichzeitig entwickelt sich die Bedrohungslage weiter. Angriffe werden gezielter, professioneller und wirtschaftlich motivierter. Für produzierende Unternehmen bedeutet das: Ein erfolgreicher Angriff ist kein unwahrscheinliches Szenario mehr, sondern ein realistisches Risiko, auf das man vorbereitet sein muss.
Vom Reagieren zum strukturierten Handeln
Vor diesem Hintergrund wird deutlich, dass punktuelle Maßnahmen nicht mehr ausreichen. Gefragt ist ein strukturierter Ansatz, der Sicherheit als kontinuierlichen Prozess versteht.
Der erste Schritt besteht darin, die eigene Betroffenheit realistisch einzuschätzen und Transparenz über bestehende Systeme und Risiken zu schaffen. Darauf aufbauend können gezielt Maßnahmen entwickelt werden, die sowohl kurzfristige Verbesserungen als auch langfristige strategische Ziele berücksichtigen.
Besonders wichtig ist dabei die enge Verzahnung von IT und Produktion. Sicherheitskonzepte müssen beide Welten gleichermaßen berücksichtigen, um wirksam zu sein. Gleichzeitig sollten Unternehmen prüfen, in welchen Bereichen externe Unterstützung sinnvoll ist. Gerade im Mittelstand fehlen häufig die Ressourcen, um alle Anforderungen eigenständig umzusetzen.
Entscheidend ist, dass Sicherheit nicht als einmaliges Projekt verstanden wird, sondern als fortlaufender Verbesserungsprozess. Regelmäßige Überprüfungen, Tests und Anpassungen sind notwendig, um mit der dynamischen Bedrohungslage Schritt zu halten.
Fazit: Sicherheit wird zum Erfolgsfaktor der Produktion
Die NIS2-Richtlinie markiert einen Wendepunkt im Umgang mit Cybersicherheit. Für das produzierende Gewerbe bedeutet sie nicht nur zusätzliche Anforderungen, sondern auch die Notwendigkeit, Sicherheit als integralen Bestandteil der Wertschöpfung zu verstehen.
Unternehmen, die frühzeitig handeln, schaffen nicht nur die Grundlage für Compliance, sondern stärken gleichzeitig ihre operative Stabilität und ihre Position im Wettbewerb. Sie sind besser vorbereitet auf Störungen, gewinnen das Vertrauen von Kunden und Partnern und sichern langfristig ihre Handlungsfähigkeit.
Wer hingegen abwartet, riskiert nicht nur regulatorische Konsequenzen, sondern auch reale wirtschaftliche Schäden.
Jetzt strukturiert zur NIS2-Compliance
Die Umsetzung der NIS2-Richtlinie ist komplex - aber mit dem richtigen Ansatz beherrschbar.
Das SpaceNet-Whitepaper zeigt Ihnen, wie Sie Schritt für Schritt vorgehen, typische Schwachstellen identifizieren und Ihre Sicherheitsstrategie nachhaltig aufbauen.
Laden Sie jetzt das Whitepaper herunter und machen Sie Ihre Produktion resilient und zukunftssicher.
Autor: Lorenz Hübsch, CISO der SpaceNet AG
Neuer Kommentar
Kommentare:
Schreiben Sie Ihre Meinung, Erfahrungen, Anregungen mit oder zu diesem Thema. Ihr Beitrag erscheint an dieser Stelle.
Verwandte Beiträge zu diesem Beitrag