Unsichtbare Marktpotenziale mit Kaufkraftdaten erschließen
Jetzt zum Webinar anmelden
Eigene Daten zeigen oft nur einen Teil des Bildes. Erfahren Sie, wie Kaufkraft-, Markt- und Regionaldaten zusätzliche Perspektiven auf Kunden, Regionen und Standorte eröffnen. Anhand konkreter Praxisbeispiele lernen Sie, wie sich bislang verborgene Marktpotenziale erkennen und gezielter nutzen lassen.
Jetzt zum Webinar anmelden
Jetzt zum Webinar anmelden

Was ist Deine Digitalagentur wert?
Agenturwert berechnen
Sechs Zahlen aus der BWA genügen, um herauszufinden, was aktuell Deine Agentur wert ist und welche Faktoren den Wert beeinflussen.
Agenturwert berechnen
Agenturwert berechnen
November 2026 · Unser Geburtstagsgeschenk
35 Jahre iBusiness.
Im November alles frei lesen.
Zum Jubiläum öffnen wir alle iBusiness-Inhalte: vom 1. bis 30. November, für alle, ohne Anmeldung und ohne Bezahlschranke.
Alle Inhalte im November kostenlos
Heute frei lesen. Morgen nichts verpassen.
Registrieren Sie sich kostenlos und abonnieren Sie anschließend den iBusiness-Newsletter. So bleiben Sie bei den Themen auf dem Laufenden, die für Sie zählen.
Cyberattacken und IT-Sicherheit: Wovor sich deutsche Firmen fürchten
von Sebastian Halm
13.10.2017 Die deutsche Wirtschaft fühlt sich aktuell durch IT-Angriffe stark bedroht. 6 von 10 Unternehmen (61 Prozent) geben an, dass sie das Risiko, Opfer von Hackern oder Cyberkriminellen zu werden, für sehr groß halten.

Bild: Pixabay / Public Domain
Vor allem Phishing-Angriffe und Angriffe mit sogenannter Malware, mit der auf dem Computer des Opfers schädliche Funktionen ausgeführt werden, sind weit verbreitet: 41 beziehungsweise 36 Prozent der Unternehmen haben solche Attacken festgestellt. Deutlich seltener sind IT-Sicherheitsvorfälle, die unbewusst durch eigene Mitarbeiter verursacht wurden (15 Prozent) oder Versuche, durch Ausprobieren an Passwörter zu kommen (13 Prozent) sowie Identitätsdiebstahl von Geräten oder Personen (12 Prozent). Rund jedes neunte Unternehmen (11 Prozent) ist mit Ransomware infiziert worden, bei dem Erpresser Geld für die Entfernung der Software verlangen.
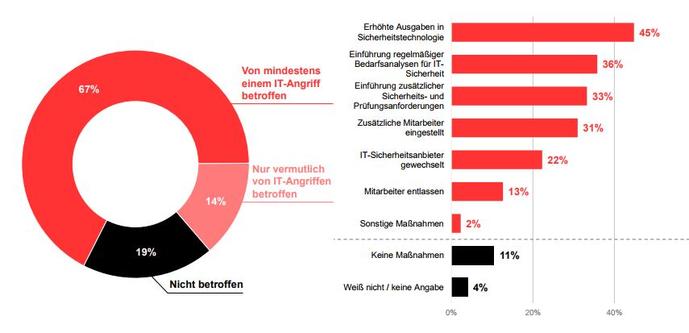
Fast die Hälfte der Unternehmen hat infolge von Sicherheitsvorfällen in zusätzliche Sicherheitstechnologie investiert. Bei jedem zehnten Unternehmen bleiben die Vorfälle dagegen folgenlos.
(Grafik: Bitkom / F-Secure)
Rechtzeitig zu handeln kann sich auch nach Ansicht der befragten Unternehmen lohnen. Mehr als jedes zweite Unternehmen (55 Prozent) ist der Meinung, dass sich IT-Angriffe vollständig verhindern lassen.
Aktuell nutzen 9 von 10 Unternehmen Virenscanner und Firewalls (je 90 Prozent) und erstellen regelmäßig Backups ihrer Daten (88 Prozent). Jeweils gut drei Viertel setzen einen Passwortschutz auf allen Geräten ein (75 Prozent) und haben die Möglichkeit, den E-Mail-Verkehr zu verschlüsseln (73 Prozent). Rund jedes zweite Unternehmen verschlüsselt Daten auf Datenträgern wie Festplatten (56 Prozent), betreibt ein Patchmanagement (49 Prozent) und hat sein internes Firmennetzwerk gegen Datenabfluss von innen abgesichert (48 Prozent). 4 von 10 Unternehmen führen Penetrationstests durch (39 Prozent). Jeweils ein Drittel der Unternehmen nutzen ein Intrusion Detection System oder ein Security Information and Event Management-System oder setzen ein erweitertes Verfahren zur Benutzeridentifikation auf Endgeräten ein (je 35 Prozent).
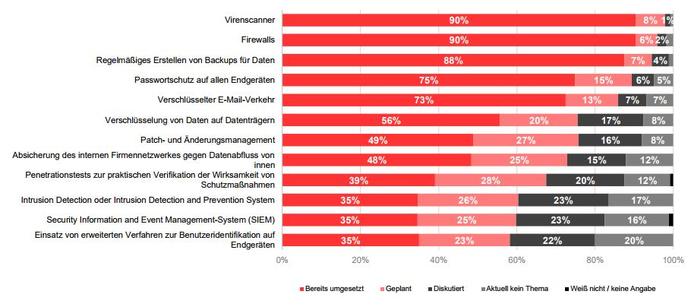
Nur 9 von 10 Unternehmen setzen Standard-Maßnahmen wie Firewall, Virenscanner und Backup ein. Erweiterte Maßnahmen wie Sicherheitssysteme (z.B. SIEM) besitzt jedes dritte Unternehmen.
(Grafik: Bitkom / F-Secure)
Die große Mehrheit der Unternehmen, die von einem IT-Angriff betroffen waren oder es vermuten, verschärft die eigenen Sicherheitsvorkehrungen. 45 Prozent haben in Sicherheitstechnologie investiert, 36 Prozent regelmäßige Bedarfsanalysen für IT-Sicherheit eingeführt und 33 Prozent setzen auf zusätzliche Sicherheitsanforderungen. 3 von 10 Unternehmen (31 Prozent) haben zusätzliche Mitarbeiter eingestellt, jedes fünfte (22 Prozent) den IT-Sicherheitsanbieter gewechselt und in 13 Prozent der Unternehmen wurden Mitarbeiter entlassen. Nur jedes neunte Unternehmen (11 Prozent) hat keinerlei Maßnahmen getroffen.
Neuer Kommentar
Kommentare:
Schreiben Sie Ihre Meinung, Erfahrungen, Anregungen mit oder zu diesem Thema. Ihr Beitrag erscheint an dieser Stelle.
Chart-Archiv Marktzahlen zu diesem Beitrag


Verwandte Beiträge zu diesem Beitrag
alle Veranstaltungen Webcasts zu diesem Thema:
Dienstleister-Verzeichnis Agenturen/Dienstleister zu diesem Thema: