Unsichtbare Marktpotenziale mit Kaufkraftdaten erschließen
Jetzt zum Webinar anmelden
Eigene Daten zeigen oft nur einen Teil des Bildes. Erfahren Sie, wie Kaufkraft-, Markt- und Regionaldaten zusätzliche Perspektiven auf Kunden, Regionen und Standorte eröffnen. Anhand konkreter Praxisbeispiele lernen Sie, wie sich bislang verborgene Marktpotenziale erkennen und gezielter nutzen lassen.
Jetzt zum Webinar anmelden
Jetzt zum Webinar anmelden

Expert-Talk: GEO-PR: "Es geht um Relevanz in KI-Systemen"
Video-Podcast ansehen
Wer in ChatGPT, Gemini oder Perplexity sichtbar sein will, darf sich nicht auf die eigene Website verlassen. Denn KI-Systeme prüfen, was andere über eine Marke sagen - auf Fachportalen, Bewertungsplattformen, Vergleichsseiten, Reddit oder YouTube. Hier setzt GEO-PR an. Video-Podcast ansehen
November 2026 · Unser Geburtstagsgeschenk
35 Jahre iBusiness.
Im November alles frei lesen.
Zum Jubiläum öffnen wir alle iBusiness-Inhalte: vom 1. bis 30. November, für alle, ohne Anmeldung und ohne Bezahlschranke.
Alle Inhalte im November kostenlos
Heute frei lesen. Morgen nichts verpassen.
Registrieren Sie sich kostenlos und abonnieren Sie anschließend den iBusiness-Newsletter. So bleiben Sie bei den Themen auf dem Laufenden, die für Sie zählen.
Cyberkriminalität: Immer mehr Nutzer schürfen nach Bitcoins - unwissentlich
von Sebastian Halm
26.09.2018 Der Hype um Kryptowährungen schlägt sich auch in Cybercrime-Statistiken nieder: Explosionsartiges Wachstum gab es bei Malwares, die Krypto-Mining betreiben, so der McAfee Labs Threats Report: September 2018 . Dabei werden Rechnerkapazitäten oder die CPUs von IoT-Geräten angezapft, um damit für die Cyberkriminellen Bitcoins zu schürfen - ein Trend.

Bild: Pixabay
Neuerdings werden IoT-Geräte als Plattformen für Krypto-Mining angezapft, die bis vor kurzem noch zu geringe CPU-Geschwindigkeiten besaßen, um eine solche Leistung zu unterstützen. Heute stellt die schiere Menge solcher Geräte mit schwachen Passwörtern eine attraktive Plattform für Krypto-Mining dar.
Die McAfee Labs entdeckten außerdem eine Schwachstelle in Cortana , dem Sprachassistenten von Windows 10. Der Fehler, den Microsoft im Juni behoben hat, hätte es Angreifern ermöglicht, Codes über den gesperrten Bildschirm eines vollständig gepatchten Windows 10-Rechners auszuführen. Auch im Google Play Store wurden mindestens 15 Apps identifiziert, über die eine große Billing-Fraud-Kampagne lief. Diese Kampagne zeigt, dass Cyber-Kriminelle immer wieder neue Wege finden, ihre Opfer mit Apps in offiziellen Stores wie dem Google Play Store zu betrügen. Zusätzlich ist auch bei Blockchain besondere Vorsicht geboten: Die McAfee-Forscher entdeckten schwerwiegende Sicherheitsbedrohungen für Benutzer von Blockchain-Technologien. Die Analyse ergab, dass Phishing, Malware und Implementierungsschwachstellen die Hauptangriffsvektoren sind.
- Ransomware: Ransomware-Samples stiegen in den letzten vier Quartalen um 57 Prozent. Allein im zweiten Quartal hat McAfee ein Dutzend neuer Varianten der Scarab-Ransomware-Familie aufgedeckt.
- Mobile Malware: Neue mobile Malware-Samples stiegen im zweiten Quartal um 27 Prozent, während die Gesamtzahl der mobilen Malware in den letzten vier Quartalen um 42 Prozent stieg.
- JavaScript-Malware: Der Anstieg um ganze 204 Prozent deutet daraufhin, dass sich Hacker offenbar auf eine neue Generation von JavaScript-Malware verlagert haben. Nach einem deutlichen Rückgang in den letzten drei Quartalen verzeichnete JavaScript-Malware mehr als 7 Millionen neue Samples, ein Rekordhoch, gegenüber rund 2 Millionen im ersten Quartal.
- LNK-Malware: Während PowerShell-Aktivitäten in den letzten Quartalen anstiegen, verlangsamten neue Samples das Wachstum auf 15 Prozent. Allerdings wächst neue LNK-Malware weiterhin, da Cyber-Kriminelle zunehmend .lnk-Verknüpfungen verwenden, um getarnt bösartige PowerShell-Skripte und andere Malware bereitzustellen. Die Gesamtzahl der Samples in dieser Kategorie ist in den letzten vier Quartalen um 489 Prozent gestiegen.
- Spam Botnets: Das Gamut Spam-Botnet übertraf im zweiten Quartal alle anderen. Vor allem führte dies zu einem hohen Volumen an Phishing-Betrug der "Canada Revenue Agency". Die letzten Kampagnen bezogen sich auf gefälschte Stellenangebote, die häufig als "Money Mule"-Rekrutierungstaktik verwendet werden.
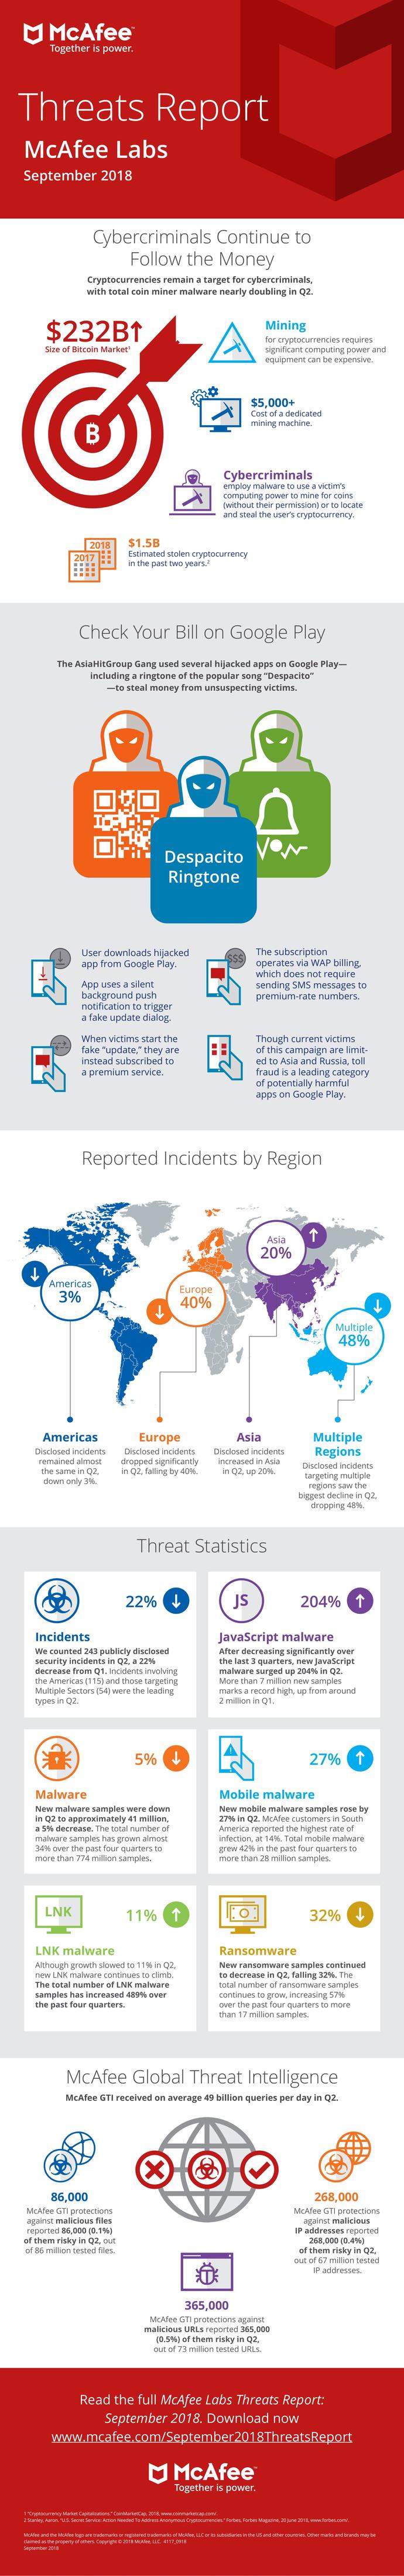
Das Aufkommen an Coin Miner Malware hat sich im zweiten Quartal 2018 nahezu verdoppelt.
(Grafik: McAfee)

Neuer Kommentar
Kommentare:
Schreiben Sie Ihre Meinung, Erfahrungen, Anregungen mit oder zu diesem Thema. Ihr Beitrag erscheint an dieser Stelle.
Chart-Archiv Marktzahlen zu diesem Beitrag

Verwandte Beiträge zu diesem Beitrag
alle Veranstaltungen Webcasts zu diesem Thema:
Dienstleister-Verzeichnis Agenturen/Dienstleister zu diesem Thema: