


Jetzt zum Webinar anmelden

November 2026 · Unser Geburtstagsgeschenk
35 Jahre iBusiness.
Im November alles frei lesen.
Zum Jubiläum öffnen wir alle iBusiness-Inhalte: vom 1. bis 30. November, für alle, ohne Anmeldung und ohne Bezahlschranke.
Alle Inhalte im November kostenlosRegistrieren Sie sich kostenlos und abonnieren Sie anschließend den iBusiness-Newsletter. So bleiben Sie bei den Themen auf dem Laufenden, die für Sie zählen.
KI im E-Commerce: Warum die Hosting-Frage über Erfolg und Compliance entscheidet
26.05.2026 Personalisierung, Predictive Analytics, automatisierter Kundenservice - KI ist längst das Rückgrat moderner E-Commerce-Plattformen. Was viele unterschätzen: Die Entscheidung, wo und wie diese KI-Systeme betrieben werden, hat direkte Auswirkungen auf Kosten, Datenschutz und Wettbewerbsfähigkeit.
Moderne E-Commerce-Plattformen setzen KI ein für die Echtzeit-Personalisierung von Produktseiten und Suchergebnissen, für dynamische Preisanpassungen auf Basis von Nachfrage, Wettbewerb und Lagerbestand, für vorausschauende Lagerhaltung und automatisierte Nachbestellprozesse, für Betrugserkennungssysteme, die Transaktionen in Millisekunden bewerten, für generative Produktbeschreibungen in mehreren Sprachen und Varianten sowie für KI-gestützten Kundenservice, der rund um die Uhr ohne Wartezeit reagiert.
All das klingt nach Effizienz und Wachstum. Beides stimmt. Aber es hat eine Konsequenz, die in der Praxis häufig zu spät erkannt wird: Diese KI-Systeme verarbeiten massive Mengen sensibler Daten - Kaufhistorien, Zahlungsinformationen, Nutzungsprofile, personenbezogene Kundendaten. Und sie tun das kontinuierlich, in Echtzeit, als Teil kritischer Geschäftsprozesse.
Damit ist KI nicht mehr ein Tool, das man nach Belieben an- und abschaltet. Sie ist Infrastruktur. Und Infrastruktur stellt andere Anforderungen als ein SaaS-Abonnement - an Verfügbarkeit, an Datenschutz, an Sicherheit, und zunehmend auch an regulatorische Konformität.
Was EU AI Act und DSGVO für Online-Händler bedeuten
E-Commerce-Unternehmen begegnen dem Thema Regulatorik meist aus einer Richtung: DSGVO, Cookies, Einwilligungsmanagement. Das ist bekannt und weitgehend gelöst. Was viele noch nicht vollständig auf dem Schirm haben: Wie stark sich die regulatorischen Anforderungen durch KI verändern - und dass die Hosting-Entscheidung dabei eine zentrale Rolle spielt.
EU AI Act: Hochrisiko oder nicht - die Einstufung zählt
Der EU AI Act (Verordnung EU 2024/1689) ist ab August 2026 in wesentlichen Teilen vollständig wirksam. Er verfolgt einen risikobasierten Ansatz: Je stärker ein KI-System in Entscheidungen eingreift, die Menschen direkt betreffen, desto strenger die Anforderungen.Für E-Commerce-Unternehmen ist die gute Nachricht: Viele typische Anwendungen - Produktempfehlungen, Content-Generierung, Lageroptimierer - sind als KI mit minimalem oder begrenztem Risiko eingestuft. Die Transparenzpflicht nach Artikel 50 gilt aber bereits hier: Kunden müssen wissen, wenn sie mit einem KI-System interagieren.
Kritischer wird es dort, wo KI Entscheidungen mit direkten Konsequenzen trifft: Kreditwürdigkeitsprüfung beim Buy-now-pay-later-Angebot, Betrugserkennungssysteme, die Transaktionen automatisch blockieren, oder personalisierte Preisgestaltung, die als diskriminierend eingestuft werden könnte. Diese Systeme können als Hochrisiko-KI eingestuft werden - mit entsprechend umfangreichen Anforderungen an Dokumentation, Logging und menschliche Aufsicht.
Praxisbeispiel:
Ein mittelständischer Online-Händler setzt ein KI-System ein, das automatisch entscheidet, ob ein Kauf per Rechnung zugelassen wird oder nicht. Das System verarbeitet Kaufhistorie, Adressdaten und externe Scoring-Daten. Nach EU AI Act fällt das unter Hochrisiko-KI im Bereich Kreditwürdigkeitsprüfung. Das bedeutet: vollständige technische Dokumentation, automatisches Logging jeder Entscheidung, Möglichkeit zur menschlichen Überprüfung und klare Erklärbarkeit der Entscheidungsgrundlage.
DSGVO: Der Personalisierungs-Datenschutz-Spagat
Das Geschäftsmodell datengetriebener Personalisierung steht in einem strukturellen Spannungsverhältnis zur DSGVO: Je besser personalisiert, desto mehr Daten werden verarbeitet - und desto höher die Anforderungen an Datenschutz, Einwilligung und Transparenz.Für KI-Systeme im E-Commerce konkret relevant: Die Datenschutzkonferenz (DSK) hat 2024 und 2025 Orientierungshilfen veröffentlicht, die KI-basierte Profiling-Systeme und Recommender-Engines explizit in den DSGVO-Fokus nehmen. Wer Nutzerprofile für KI-Empfehlungen aufbaut, muss Rechtsgrundlage, Zweckbindung und Löschbarkeit nachweisen können.
Und genau hier wird die Hosting-Entscheidung kritisch: Wenn das KI-System, das Nutzerprofile verarbeitet und Produktempfehlungen generiert, auf Infrastruktur betrieben wird, bei der die Datenwege nicht vollständig nachvollziehbar sind - unklare Subunternehmerketten, potenzieller Zugriff aus Drittstaaten, fehlende Löschgarantien - dann wird DSGVO-Konformität strukturell schwierig.
Hosting-Modelle für E-Commerce-KI: Was die Optionen wirklich bedeuten
Die Diskussion um KI-Hosting läuft im E-Commerce oft verkürzt ab: Entweder man nutzt den Hyperscaler, der ohnehin schon für andere Teile der Infrastruktur im Einsatz ist - oder man hört von 'deutschem Hosting' als teurer, langsamer Alternative. Beides ist eine Vereinfachung, die in der Praxis zu suboptimalen Entscheidungen führt.
Drei Modelle sind für mittelständische E-Commerce-Unternehmen in Deutschland besonders relevant:
Hyperscaler: Stark in Skalierung, komplex in Compliance
AWS, Azure und Google Cloud bieten ein außergewöhnlich breites Portfolio an KI-Diensten - von verwalteten GPU-Instanzen über vollständige ML-Plattformen bis hin zu vortrainierten Modell-APIs. Für schnelle Prototypen, globale Skalierung und Workloads ohne besondere Datenschutzanforderungen sind sie oft die naheliegende Wahl.Die Herausforderungen liegen an anderen Stellen: Der US CLOUD Act kann unter bestimmten Bedingungen US-Behörden Zugriff auf Daten von US-Unternehmen ermöglichen - unabhängig davon, ob das Rechenzentrum in Frankfurt steht. Subunternehmerketten sind komplex und nicht immer vollständig transparent. Und wer tief in proprietäre KI-Managed-Services einsteigt (Amazon SageMaker, Google Vertex AI, Azure ML Studio), baut Lock-in auf, der bei einem Wechsel erhebliche Migrationskosten verursacht.
Für E-Commerce geeignet: Experimentierphase, PoC, nicht-sensitive Workloads (z.B. Produktbeschreibungsgenerierung auf Basis öffentlicher Produktdaten), globale Auslieferung von Content-Modellen.
Kritisch bei: Verarbeitung von Kundenprofilen, Kaufhistorien, Zahlungsdaten oder Betrugserkennungssystemen mit personenbezogenen Daten.
Managed GPU-Hosting in Deutschland: Der pragmatische Mittelweg
Spezialisierte Anbieter betreiben GPU-Infrastruktur für KI-Workloads in deutschen Rechenzentren als Managed Service. Keine eigene Hardware-Investition, kein internes SRE-Team für GPU-Betrieb erforderlich - aber vollständige Kontrolle über Daten, klare Rechtsgrundlage und DSGVO-konforme Vertragsstrukturen.Der entscheidende Unterschied zu Hyperscalern: Das Unternehmen bleibt unter deutschem und europäischem Recht. Kein US CLOUD Act, keine opaken Subunternehmerketten in Drittstaaten, klare Auditierbarkeit. Vorausgesetzt, der Anbieter wird sorgfältig ausgewählt: BSI C5-Testat, ISO 27001-Zertifizierung und vollständige Auftragsverarbeitungsverträge sind Mindestanforderungen.
Für E-Commerce geeignet: Produktive Inferenz-Systeme mit Kundendaten, Empfehlungsmaschinen, Betrugserkennungssysteme, RAG-Systeme auf internen Produktkatalogen und Kundendaten, Fine-Tuning von Basismodellen auf eigenen Kaufhistorien.
On-Premises: Maximale Kontrolle, hohe Anforderungen
Für große E-Commerce-Unternehmen mit dediziertem IT-Operations-Team und hohen Datenschutzanforderungen kann der Eigenbetrieb von GPU-Infrastruktur sinnvoll sein. Die vollständige Kontrolle über Hardware, Netzwerk und Daten ist unübertroffen - ebenso der Aufwand: Beschaffungszyklen von mehreren Monaten, hohe CAPEX-Investitionen und der Bedarf an spezialisierten SRE-Experten machen diesen Weg für die meisten mittelständischen E-Commerce-Unternehmen ungeeignet.Hybridstrategie als Praxisempfehlung:
Viele E-Commerce-Unternehmen fahren heute eine bewusste Hybridarchitektur: Experimentierphase und nicht-sensitive Workloads auf Hyperscaler, produktive KI-Systeme mit Kundendaten auf Managed GPU-Hosting in Deutschland. Das erfordert klare Datenklassifizierung und portable Architekturen, zahlt sich aber in Compliance-Klarheit und Kostenvorhersagbarkeit aus.
Was KI-Hosting wirklich kostet: Die vollständige TCO-Betrachtung
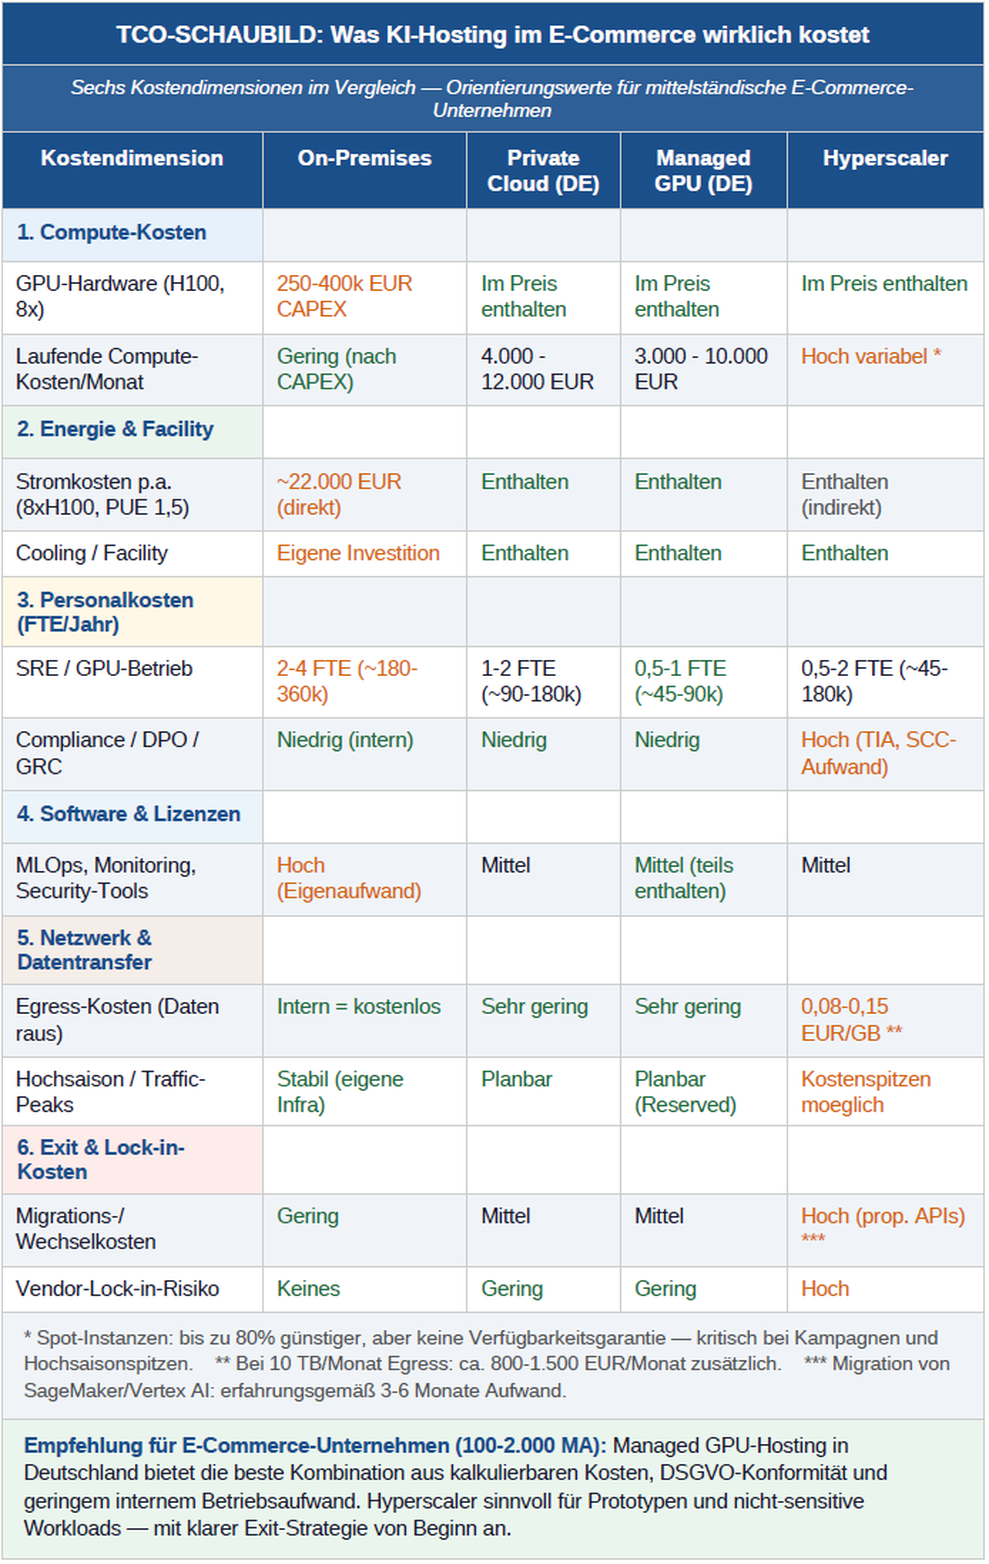
Die häufigste Fehlkalkulation beim KI-Hosting: Man vergleicht GPU-Stunden-Preise und nennt das TCO. Das ist ungefähr so, als würde man beim Autokauf nur den Listenpreis vergleichen und Spritkosten, Versicherung und Werkstattkosten vergessen. In der Realität treiben sechs Kostendimensionen den Total Cost of Ownership.
Das folgende Schaubild schlüsselt alle sechs Dimensionen auf und macht die Hosting-Modelle vergleichbar - mit besonderem Blick auf die Kostentreiber, die im E-Commerce-Kontext besonders relevant sind: Skalierbarkeit in der Hochsaison, Datentransfer-Kosten bei großen Produktkatalogen und Personalisierungsdaten sowie der oft unterschätzte Compliance-Overhead bei Hyperscalern.
Die drei größten TCO-Fallen im E-Commerce
Falle 1 - Egress-Kosten in der Hochsaison: Wer große Produktkataloge, Personalisierungsdaten und Nutzungsprofile zwischen KI-System und anderen Plattformkomponenten bewegt, produziert erhebliche Datentransfer-Mengen. Bei Hyperscalern kostet Egress-Traffic 0,08 bis 0,15 Euro pro Gigabyte. Bei 10 Terabyte pro Monat sind das 800 bis 1.500 Euro zusätzlich - jeden Monat. In der Hochsaison (Black Friday, Weihnachtsgeschäft) multipliziert sich das.Falle 2 - Spot-Instanzen und Verfügbarkeitsgarantien: GPU-Instanzen bei Hyperscalern lassen sich günstig als Spot-Instanzen buchen - bis zu 80 Prozent günstiger als On-Demand. Aber Spot-Instanzen können jederzeit unterbrochen werden. Für Batch-Workloads kein Problem. Für produktive Inferenz-APIs, die Kaufentscheidungen in Echtzeit unterstützen, ist das ein inakzeptables Verfügbarkeitsrisiko - besonders an Hochverkaufstagen.
Falle 3 - Compliance-Overhead bei Hyperscalern: Transfer Impact Assessments für Drittlandtransfers, Standard-Datenschutzklauseln (SCC), juristisches Review der Subunternehmerliste, laufendes Monitoring bei Vertragsänderungen: Wer DSGVO und EU AI Act bei Hyperscaler-Nutzung mit Kundendaten ernsthaft umsetzen will, zahlt nicht nur die Cloud-Rechnung. Er zahlt auch den juristischen und organisatorischen Aufwand - der in der Budgetplanung selten auftaucht.
KI-Security im E-Commerce: Neue Angriffsvektoren, die Ihr ISMS noch nicht kennt
E-Commerce-Unternehmen sind attraktive Angriffsziele - große Kundendatenbanken, direkte Zahlungsverbindungen, hoher Zeitdruck in der Hochsaison. Klassische Angriffsvektoren wie SQL-Injection, Credential Stuffing und DDoS sind bekannt und weitgehend adressiert. KI-Systeme bringen neue Angriffsvektoren, für die klassische Security-Konzepte noch nicht ausgelegt sind.
Prompt Injection: Angriff ohne Exploit
Wenn ein Chatbot auf Basis eines Large Language Models Kundenfragen beantwortet, ist er nicht nur ein Kommunikationstool - er ist ein potenzieller Angriffspunkt. Prompt Injection beschreibt den Versuch, durch speziell formulierte Nutzereingaben die Sicherheitsgrenzen des Modells zu durchbrechen: den System-Prompt offenzulegen, Zugriffskontrollen zu umgehen oder das Modell dazu zu bringen, in anderen Nutzersessions gespeicherte Informationen preiszugeben.Für E-Commerce besonders relevant: Wenn ein KI-Kundenservice-System Zugriff auf Bestellhistorien, Adressen oder Zahlungsdetails hat - und durch Prompt Injection dazu gebracht werden kann, diese Informationen preiszugeben -, entsteht ein erhebliches Datenschutz- und Haftungsrisiko.
Data Poisoning: Wenn der Empfehlungsalgorithmus manipuliert wird
Empfehlungssysteme trainieren auf Kaufhistorien, Klickverhalten und Bewertungen. Was passiert, wenn Wettbewerber oder bösartige Akteure diese Trainingsdaten gezielt manipulieren? Data Poisoning kann dazu führen, dass ein Empfehlungsalgorithmus systematisch bestimmte Produkte bevorzugt oder andere benachteiligt - ohne dass das auf Anhieb auffällt.Im Kontext von Bewertungs- und Review-Systemen, die KI-seitig verarbeitet werden, ist dieses Risiko besonders akut: Gefälschte Reviews, die in ausreichender Menge und mit ausreichender Subtilität eingeschleust werden, können KI-Modelle dauerhaft verzerren.
Was im E-Commerce-Kontext konkret hilft:
Prompt Guard-Schichten zwischen API und Modell, Output-Filtering, das personenbezogene Daten in Antworten erkennt und blockiert, Anomalie-Erkennung bei Abfragemustern (ungewöhnlich viele gleichartige Anfragen = potenzielle Extraktion), Datenvalidierungs-Pipelines für Trainingsdaten, die statistische Anomalien erkennen, sowie ein zentrales Model Registry mit Approval-Prozess vor jedem produktiven Deployment.
Der pragmatische Einstieg: Was E-Commerce-Unternehmen jetzt konkret tun können
Theorie ist nicht das Problem - der erste konkrete Schritt schon. Das Folgende ist kein idealtypischer Masterplan, sondern eine pragmatische Sequenz, die sich in der Praxis bewährt hat.
Schritt 1: Datenprofil der KI-Workloads klären (Woche 1-2)
Welche KI-Systeme sind im Einsatz oder geplant? Welche Daten verarbeiten sie - und fallen darunter personenbezogene Daten von Kunden? Eine schlichte Tabelle mit Use Case, Datenkategorie und erster Risikoeinstufung nach EU AI Act genügt als Ausgangspunkt. Das klingt banal - ist aber die Voraussetzung für alle weiteren Entscheidungen.Schritt 2: Bestehende Verträge prüfen (Woche 2-4)
Haben Sie für alle KI-Dienste, die personenbezogene Kundendaten verarbeiten, einen vollständigen Auftragsverarbeitungsvertrag nach Art. 28 DSGVO? Ist darin die Subunternehmerliste vollständig? Sind Meldepflichten bei Datenpannen binnen 24 Stunden vereinbart? Wenn nicht: Nachverhandeln oder wechseln.Schritt 3: Hosting-Entscheidung nach Datenprofil treffen (Monat 1-2)
Nicht alle Workloads brauchen das gleiche Hosting-Modell. Prototypen und nicht-sensitive Workloads können vorerst auf Hyperscalern laufen. Produktive Systeme mit Kundendaten gehören in eine kontrollierte, DSGVO-konforme Umgebung - idealerweise Managed GPU-Hosting in Deutschland mit BSI C5-Testat. Wichtig: Von Anfang an portable Architekturen bauen (Container, Standard-APIs), um später flexibel zu bleiben.Schritt 4: Security-Basics implementieren (Monat 2-3)
Für jeden produktiven KI-Endpoint: Input-Validierung, Output-Filtering, Rate Limiting und Audit-Logging. Das sind keine aufwändigen Projekte - es sind Konfigurationsaufgaben, die mit bestehenden Mitteln realisiert werden können. Wer einen KI-basierten Kundenservice betreibt, sollte zusätzlich Prompt-Injection-Tests in sein regelmäßiges Security-Testing integrieren.Schritt 5: Kosten transparent machen (laufend)
Einführen von KI-spezifischem Cost-Tracking: Kosten pro Request oder Token, Kosten nach Use Case aufgeschlüsselt, Anomalie-Erkennung bei Kostenspitzen. Das ist keine Buchhaltungsübung - es ist die Voraussetzung dafür, wirtschaftliche KI-Entscheidungen zu treffen statt im Dunkeln zu tappen.Weiterführende Ressource:
Das Whitepaper 'KI-Hosting Made in Germany' bietet eine vollständige Entscheidungsmatrix, Referenzarchitekturen für produktive KI-Systeme, Compliance-Checklisten und einen 12-Monats-Pilotplan. Kostenloser Download unter [Ihre URL].
Fazit: Die Hosting-Frage ist eine Geschäftsentscheidung
KI im E-Commerce erzeugt echten Wettbewerbsvorteil - in Personalisierung, in Effizienz, in Kundenbindung. Aber dieser Vorteil ist nur dann nachhaltig, wenn die Infrastruktur, auf der er beruht, auf einem soliden Fundament steht: DSGVO-konform, sicher, wirtschaftlich kalkulierbar und zukunftssicher gegenüber regulatorischen Anforderungen.
Die Hosting-Entscheidung ist dabei kein technisches Detail, das die IT-Abteilung still regelt. Sie ist eine strategische Geschäftsentscheidung mit direkten Auswirkungen auf Datenschutz-Compliance, Kostenstruktur und die Fähigkeit, schnell auf neue Anforderungen zu reagieren. Unternehmen, die diese Entscheidung informiert und systematisch treffen, sind besser positioniert - nicht nur regulatorisch, sondern auch operativ.
'In Deutschland gehostet' ist dabei kein Rückschritt. Es ist, für viele E-Commerce-Unternehmen, der pragmatischste Weg nach vorn.
Autor: Christian Steiner, Marketingleiter der SpaceNet AG, beschäftigt sich intensiv mit dem Thema Künstliche Intelligenz. Mit mehr als 15 Jahren Erfahrung bei namhaften Unternehmen wie Daimler, Ingram Micro und FTAPI Software bringt er tiefgreifendes Know-how in den Bereichen Marketingstrategie, Teamaufbau und Unternehmenspositionierung im IT-Security-Umfeld mit. Er trägt bei SpaceNet die Verantwortung, die Marke weiter zu stärken und die innovativen Lösungen gezielt am Markt zu platzieren.
Kontakt:
SpaceNet AG
Marketingleitung
Herr Christian Steiner
Joseph-Dollinger-Bogen 14
80807 München
Tel. (089) 323 56-141
c.steiner@space.net
www.space.net

