


Unsichtbare Marktpotenziale mit Kaufkraftdaten erschließen
Jetzt zum Webinar anmelden
Eigene Daten zeigen oft nur einen Teil des Bildes. Erfahren Sie, wie Kaufkraft-, Markt- und Regionaldaten zusätzliche Perspektiven auf Kunden, Regionen und Standorte eröffnen. Anhand konkreter Praxisbeispiele lernen Sie, wie sich bislang verborgene Marktpotenziale erkennen und gezielter nutzen lassen.
Jetzt zum Webinar anmelden
Jetzt zum Webinar anmelden

Was ist Deine Digitalagentur wert?
Agenturwert berechnen
Sechs Zahlen aus der BWA genügen, um herauszufinden, was aktuell Deine Agentur wert ist und welche Faktoren den Wert beeinflussen.
Agenturwert berechnen
Agenturwert berechnen
November 2026 · Unser Geburtstagsgeschenk
35 Jahre iBusiness.
Im November alles frei lesen.
Zum Jubiläum öffnen wir alle iBusiness-Inhalte: vom 1. bis 30. November, für alle, ohne Anmeldung und ohne Bezahlschranke.
Alle Inhalte im November kostenlos
Heute frei lesen. Morgen nichts verpassen.
Registrieren Sie sich kostenlos und abonnieren Sie anschließend den iBusiness-Newsletter. So bleiben Sie bei den Themen auf dem Laufenden, die für Sie zählen.
Datenschutz
Deutsche Unternehmen beliebtes Ziel für Phishing-Angriffe
von Frauke Schobelt
08.07.2020 Das Risiko, Opfer von kriminellen Phishing-Angriffen zu werden, hat sich für deutsche Unternehmen in der Corona-Pandemie verstärkt. Woran Phishing-E-Mails schnell erkennbar sind:
Laut dem Report stehen die Command-and-Control-Server, die für die kriminellen Aktionen zum Einsatz kommen, mit 4,78 Prozent am zweithäufigsten in Deutschland. "Die tatsächliche Position einer Hacker-Gruppe kann sich zwar durchaus an einem anderen Ort befinden", erklärt Stefan Vollmer , CTO bei TÜV SÜD Sec-IT. Sein Unternehmen arbeitet mit Cofense in der Phishing-Abwehr zusammen. "Die hohe Zahl der Command-and-Control-Server lässt jedoch ebenfalls auf ein großes Interesse an deutschen Firmen schließen. Denn: Ein deutscher Server, von dem die Malware-Attacken ausgehen, sitzt in einem vertrauenswürdigen Land, weswegen manche Spam-Regeln möglicherweise nicht greifen und die Postfächer der deutschen Unternehmen es gewohnt sind, von dieser Quelle E-Mails zu erhalten."
Deutsche Unternehmen bieten, so Vollmer, grundsätzlich eine gute Angriffsfläche für Phishing-Attacken, weil etliche Weltmarktführer sind und dadurch viel Industrie und Know-how gebündelt vorhanden ist. "Kriminelle und erpresserische Angriffe werden dadurch umso lohnenswerter", erklärt Vollmer. Zudem könnten Informationen eines kleinen oder mittelständischen und schlechter geschützten Weltmarktführers (Hidden Champions) interessanter sein, als die eines gut abgeschirmten Großkonzerns.
Woran Phishing-E-Mails schnell erkennbar sind, zeigt diese Infografik von TÜV Süd .
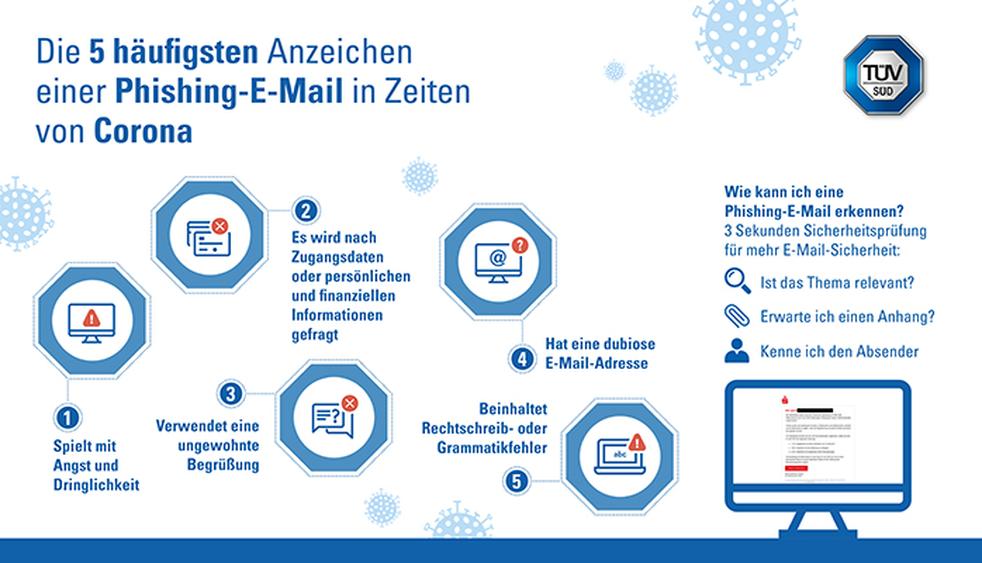
Mehr Angriffe mit Phishing-EMails in Corona-Zeiten.
(Grafik: TÜV Süd)
Neuer Kommentar
Kommentare:
Schreiben Sie Ihre Meinung, Erfahrungen, Anregungen mit oder zu diesem Thema. Ihr Beitrag erscheint an dieser Stelle.
Chart-Archiv Marktzahlen zu diesem Beitrag

Verwandte Beiträge zu diesem Beitrag
alle Veranstaltungen Webcasts zu diesem Thema:
Dienstleister-Verzeichnis Agenturen/Dienstleister zu diesem Thema:




Experten-Profile Genannte Personen:

