Jetzt zum Webinar anmelden

November 2026 · Unser Geburtstagsgeschenk
35 Jahre iBusiness.
Im November alles frei lesen.
Zum Jubiläum öffnen wir alle iBusiness-Inhalte: vom 1. bis 30. November, für alle, ohne Anmeldung und ohne Bezahlschranke.
Alle Inhalte im November kostenlosRegistrieren Sie sich kostenlos und abonnieren Sie anschließend den iBusiness-Newsletter. So bleiben Sie bei den Themen auf dem Laufenden, die für Sie zählen.
Domain Spoofing: Wie man den Betrug erkennt und verhindert
03.08.2018 Domain Spoofing ist eine besonders hinterlistige Methode des Werbebetrugs. Sie schadet Publishern und Werbungtreibenden gleichermaßen und bringt Programmatic Advertising in Verruf. Wie Sie dem Treiben einen Riegel vorschieben:

HANDLUNGSRELEVANZ
|
|
Operativ |
Strategisch |
Visionär |
|
Technik |

|

|
|
|
Medien |

|
|
|
|
Wirtschaft |
|
|
|
|
|
heute |
morgen |
übermorgen |
Betrüger haben sich eine raffinierte Infrastruktur aufgebaut, mit der sie mit gefälschten Klicks auf Werbung auf gefälschten Webseiten Millionen am Tag verdienen. Leidtragende sind nicht selten namhafte Publisher, deren Domain missbraucht wird, um Werbegelder abzugreifen. Zum Opfer dieser Methode ist auch die britische Financial Times geworden. Eine Untersuchung der Zeitung, auf welchen Plattformen Werbeplätze auf FT.com angeboten wurden, ergab, dass ein Großteil der Marktplätze keinerlei Geschäftsbeziehung mit der Financial Times unterhielt. Die dort angebotene und verkaufte Werbung wurde also nie an das Verlagshaus ausgeliefert. Sie wurde auf anderen Websites ausgespielt, wo sie teilweise nur von Bots abgerufen werden. Dem Werbekunden wurde vorgegaukelt, in einem hochwertigen Umfeld Anzeigen gebucht zu haben. Google bezifferte den 2017 entstandenen Schaden für Verlage durch Domain Spoofing auf 1,27 Milliarden US-Dollar- was 3,5 Millionen US-Dollar an Werbegeldern pro Tag entspricht.
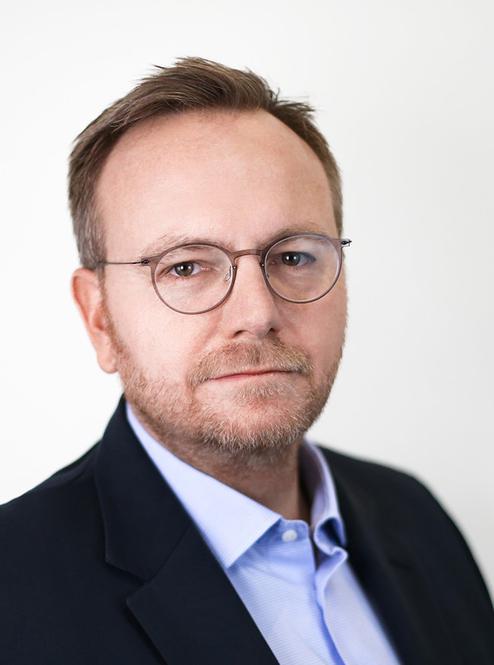
Auch wenn die Umsatzeinbußen enorm sind, ist in den meisten Fällen lediglich von den massiven Kosten und der zunehmenden Häufigkeit von Domain Spoofing die Rede, ohne dass näher darauf eingegangen wird, worum es sich dabei genau handelt, wie es funktioniert und welche Gegenmaßnahmen ergriffen werden können, bemängelt Oliver Hülse . Er verantwortet die Geschäftsaktivitäten von Integral Ad Science (IAS) in Zentral- und Osteuropa. IAS ist ein Technologie- und Datenanbieter, der Lösungen zur Verifizierung, Optimierung und Analyse von Media-Qualität digitaler Werbung entwickelt.
"Vereinfacht ausgedrückt, handelt es sich bei Domain Spoofing um ein Verfahren im Real-Time-Bidding-Prozess, durch das Betrüger qualitativ minderwertiges Inventar als qualitativ hochwertiges bzw. als Premium-Site ausgeben", fasst Hülse zusammen. Er unterteilt diese Art von Fraud in vier Hauptkategorien, von denen zwei relativ einfach und zwei etwas komplexer sind. Domain Spoofing umfasst die folgenden Fraud-Typen:
Einfaches Domain-Spoofing
| 1. URL-Austausch |
|---|
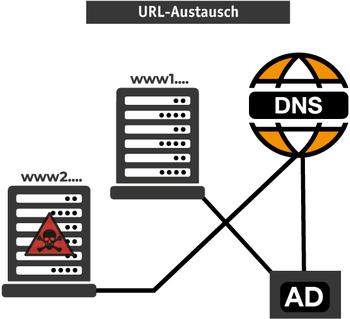
Die einfachste Form von Domain Spoofing lässt sich auch am einfachsten erkennen. Betrüger führen die Advertiser während der Abgabe von Geboten hinters Licht, indem sie eine gefälschte URL in die Ad Exchange oder das Ad Network einschleusen, die bzw. das die Auktion hostet. In diesem Fall geben sich die Betrüger nicht allzu viel Mühe, ihre Spuren zu verwischen. Die Werbeanzeige wird auf einer anderen Site ausgespielt als derjenigen, für die das Gebot abgegeben wurde.
So lässt es sich verhindern:
Kriminelle, die diese Form von Domain Spoofing betreiben, verlassen sich darauf, dass Advertiser ihre Arbeit nicht überprüfen. Ein Abgleich zwischen den Geboten und den angezeigten Impressions bringt Unstimmigkeiten rasch ans Licht. Bei höheren Volumen an Impressions ist die Nutzung von automatisierten, technologischen Lösungen ressourcenschonender und präziser als ein manueller Abgleich.
| 2. Cross-Domain-Einbettung |
|---|
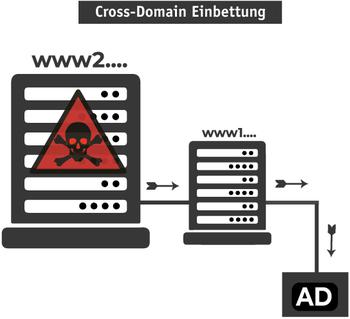
Bei diesem Fraud-Typ verbinden Cyberkriminelle zwei Sites miteinander: eine mit viel Traffic und qualitativ minderwertigem Inhalt und eine zweite mit wenig Traffic und absolut sicherem Inhalt. Unter Verwendung eines benutzerdefinierten IFrames können die Betrüger eine Version der sicheren Site - minimiert auf die Anzeigengröße - innerhalb der unsicheren Site öffnen. Die Anzeige wird dadurch auf der betreffenden Site mit höherem Traffic-Volumen ausgespielt.
Bevorzugt wird diese Taktik von Publishern angewendet, die Eigentümer von Websites mit unvorteilhaftem Material wie Pornografie, Fake News oder Hate-Speech-Communitys sind. Diese Seiten ziehen zwar Traffic in großem Umfang an, lassen sich bei Werbetreibenden jedoch schwer monetarisieren. Um Profit zu erwirtschaften, tun sich die Betreiber mit Sites, die wenig Traffic verzeichnen, zusammen und beteiligen diese am Gewinn oder betreiben die wenig besuchte Site einfach selbst als Fassade.
So lässt es sich verhindern:
Leider stehen die Chancen schlecht, diese Art von Spoofing durch manuellen Abgleich zu erfassen, da die Werbeanzeige tatsächlich auf einer sicheren Site bereitgestellt wird, die anschließend innerhalb einer unsicheren Umgebung geöffnet wird. Ein externer Verifizierungspartner kann identifizieren, wo sich der Browser des Benutzers tatsächlich befindet, und die betreffende URL mit der URL, auf der die Anzeige bereitgestellt wurde, abgleichen.
Komplexes Domain Spoofing
| 3. Benutzerdefinierte Browser |
|---|
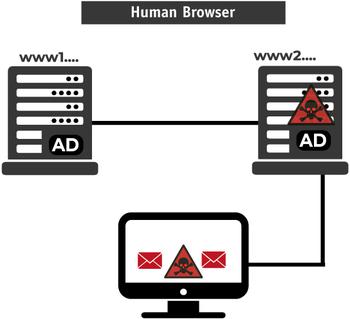
Mithilfe eines benutzerdefinierten Browsers können Bots beliebige Websites im Internet besuchen, einschließlich solcher gesperrter Sites, die über handelsübliche Browser nicht erreichbar sind. Diese Bots können die URL der besuchten Site manipulieren und so aussehen lassen, als handle es sich um eine andere, scheinbar hochwertige Site. Wenn also eine Ad die URL, auf der sie ausgespielt wird, aus dem Browser abliest, meldet sie die gespoofte URL zurück.
So lässt es sich verhindern:
Die Flexibilität botgesteuerter, benutzerdefinierter Browser ist gleichzeitig Basis ihres eigenen Niedergangs. In diesem Fall müssen per Browser- und Geräte-Matching nichtmenschliche Interaktionen gezielt aufspürt und blockiert werden.
| 4. Human Browser |
|---|
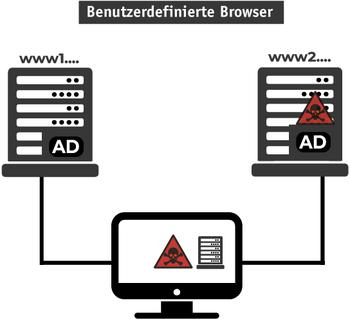
Diese komplexe Art des Domain Spoofings ähnelt dem Prinzip werblicher Schad-Software - genannt Adware, also Programmen, die sich in Computersysteme einhacken, um Werbung einzublenden und Suchanfragen auf Werbeseiten umzuleiten. Kriminelle infizieren dabei Rechner über Browserschwachstellen und imitieren bzw. manipulieren die gesamte Browseroberfläche. Beim Besuch von Websites über den Fake-Browser werden dann Anzeigen in gefälschten Umgebungen ausgespielt. Seriöse Publisher erhalten für diese eingefügten Werbeanzeigen kein Geld, stattdessen streichen Cyberkriminelle die Einnahmen ein.
So lässt es sich verhindern:
Auf Seitenebene lässt sich diese ausdifferenzierte Art von Fraud nur schwer erkennen. Aktuelle Entwicklungen wie die Verbreitung des Anti-Fraud-Skripts ads.txt durch das IAB stellen eine Lösung dar, indem sie die Kontrolle über die Art und Weise, wie Anzeigen ausgetauscht werden, erhöhen. Die manipulierten Browser sind zwar in der Lage, für normale Browser unzugängliche Sites aufzurufen, diese Aktivität kann jedoch aufgedeckt werden, indem nach gemeldeten URLs gesucht wird, die mit Sites übereinstimmen, welche ein menschlicher Browser nicht besuchen kann.
"Domain Spoofing stellt sowohl die Buy- als auch die Sell-Side vor besondere Herausforderungen. Ganz gleich, ob der Betrug auf simplen Verstößen bei der Gebotsabgabe oder durch komplexere Mittel unter Einbeziehung von Malware erfolgt, zieht er nicht-effektive Werbespendings der Advertiser sowie fehlgeleitete Einnahmen auf der Publisher-Seite nach sich. Dies kann zu einem beachtlichen Reputationsverlust der gesamten Branche führen", fasst Hülse zusammen.
Die grundlegende Natur des Domain Spoofings beruht darauf, dass Personen in der Lage sind, Inventar anzubieten, auf das sie kein Recht haben. Die Praxis des Weiterverkaufs von Werbeplätzen erweitert den Personenkreis, der mit den Impressions hochwertiger Marken handeln darf, beträchtlich, wodurch sich Ad Fraud einfacher verschleiern lässt. Deswegen fordert Hülse: "Neben der Bekämpfung von Fraud auf technischer Ebene sind strengere Kontrollen und die Etablierung qualitativer Messstandards im Markt erforderlich, um betrügerische Transaktionen nachhaltig zu verhindern."
Kommentar von Christina Rose
Schlimmer geht immer
Betrugsmethoden wie Domain Spoofing setzen dem eh vertrauensgebeutelten Programmatic Advertsing weiter zu. Umso wichtiger, dass die Branche dagegen vorgeht und sich klar positioniert.
Weiterlesen