Agenturwert berechnen
November 2026 · Unser Geburtstagsgeschenk
35 Jahre iBusiness.
Im November alles frei lesen.
Zum Jubiläum öffnen wir alle iBusiness-Inhalte: vom 1. bis 30. November, für alle, ohne Anmeldung und ohne Bezahlschranke.
Alle Inhalte im November kostenlosRegistrieren Sie sich kostenlos und abonnieren Sie anschließend den iBusiness-Newsletter. So bleiben Sie bei den Themen auf dem Laufenden, die für Sie zählen.

Social Networks rücken ins Visier von Cyberkriminellen
17.04.2008 Etablierte, häufig besuchte Internetportale sowie Social Networking-Seiten rücken ins Visier der Cyberkriminellen, hat eine aktuelle Studie herausgefunden. Anbieter von Social Networks und Sicherheitsexperten raten deshalb zu Gegenmaßnahmen. Und die sind vergleichsweise einfach, wie iBusiness erfuhr.
Darüber hinaus nutzen die Angreifer seitenspezifische Schwachstellen aus, um über Shotgun-Angriffe (mehrere, zeitgleiche Attacken über verschiedene Schwachstellen) Trojaner und Spionagetools in den Computer einzuschleusen. In den meisten Fällen ist es nicht einmal notwendig, dass der Anwender bewusst etwas herunter lädt oder anklickt. Solche Drive-by-Downloads gehören laut Studie mittlerweile zum Standard-Repertoire der Angreifer.
"Professionell, organisiert und hochflexibel sind die Attribute, die den Wandel der Cyberkriminalität zu einer globalen Untergrundwirtschaft am besten beschreiben", sagt Candid Wüest , Sicherheitsexperte bei Symantec und Co-Autor des aktuellen Sicherheitsreports. Outsourcing und Spezialisierung bei der Erstellung von Schadcode seien neue Trends, die sich fortsetzen würden. Hier habe sich bereits etwas grundlegend verändert: "Wir haben es nicht mehr mit Amateuren zu tun, sondern mit kriminellen Geschäftsleuten", warnt Wüest.
Auf das Jahr 2007 entfallen zwei Drittel der insgesamt 1,1 Millionen Schadcode-Exemplare, die Symantec bisher insgesamt erfasst hat. Der Zuwachs liegt bei 468 Prozent. Die Masse an neuen Bedrohungen basiert dabei auf der zunehmenden Vernetzung und Arbeitsteilung der Cyberkriminellen untereinander. So werden weltweit je nach Bedarf die Angriffswerkzeuge modifiziert und die erfolgversprechenden Entwicklungen zu Toolkits zusammengeführt, die dann auf Untergrundservern für jedermann angeboten werden. Beispielsweise gehen 26 Prozent aller weltweiten Phishing-Seiten auf nur drei Toolkits zurück. Diese Entwicklung ist besonders in Rumänien zu beobachten, das innerhalb weniger Monate Deutschland als Phishing-Hochburg Europas abgelöst hat.
Deutschland immer noch Spitzenreiter in der EMEA-Region
18 Prozent der bösartigen Aktivitäten in der Region Europa, Mittlerer Osten und Afrika (EMEA) wurden von Rechnern in Deutschland aus durchgeführt - damit ist Deutschland wie auch im Vorberichtszeitraum Spitzenreiter in der Region. Der Grund für die führende Position liegt in der hohen Zahl der vorhandenen Breitbandanschlüsse sowie in der weiterhin hohen Zuwachsrate. Da bei den meisten Internet Service Providern für Sicherheitsmaßnahmen weitere Kosten für den Anwender anfallen, verzichten viele auf diese Schutzmaßnahmen und gefährden dadurch sich - und andere.
In Deutschland befinden sich mit 18 Prozent immer noch die meisten Bot-infizierten Rechner in EMEA. Unter einem Bot (Abkürzung für Robot) versteht man ein heimlich installiertes Computerprogramm, das Angreifern den Fernzugriff auf das System über einen Kommunikationskanal (wie z.B. Internet Relay Chat) erlaubt. Dabei infiziert in der Regel ein Angreifer zahlreiche Rechner mit einem Bot und verbindet diese dann zu einem Netzwerk (Botnet). Dieses Netzwerk kann zentral von einem Command-and-Control-Server aus gesteuert werden, um koordinierte Aktionen - wie beispielsweise den millionenfachen Versand von Spam-Mails - zu starten. "22 Prozent der Command-and-Control Server in der Region EMEA sind in Deutschland zu finden", erklärt Candid Wüest. So sei es nicht verwunderlich, dass 71 Prozent des EMail-Verkehrs in Deutschland aus Spam bestehe - soviel wie in keinem anderen Land.
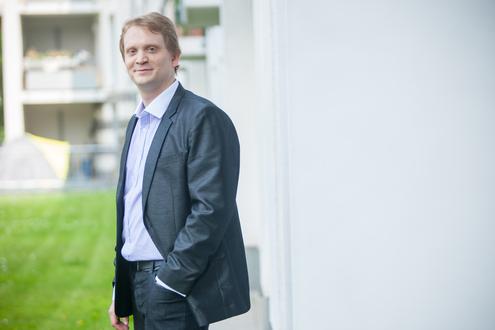
Oliver Ueberholz , Gründer und Geschäftsführer der Mixxt GmbH , kennt die Probleme aus eigener Erfahrung. Die drei kritischsten Angriffe wehrt der Bonner Anbieter von Social Networks jeweils mit einer individuellen Lösung ab. SQL-Injection, das Einschleusen von schadhaftem Code in Datenbankabfragen, verhindert Mixxt durch die getrennte Handhabung von Benutzereingaben und dem Code zu deren Verarbeitung. Das Cross-Site-Scripting, also die Manipulation des Dienstes durch boshaftes Einfügen von JavaScript-Code, wird durch den Einsatz eines Content-Filters (HTMLPurifier) abgefangen. Gegen das Sniffing setzt Mixxt zur Übermittlung von sensiblen Daten Verschlüsselung ein, damit z.B. Passwörtern und Zahlungsinformationen nicht von Angreifern abgefangen werden können. "Darüber hinaus sind wir uns bewusst, dass externe Dienstleister und Freiberufler in regelmäßigen Abständen die Plattform kontrolliert testen müssen, um eine abgerundete Sicherheitsvorkehrung gewährleisten zu können", erklärt Ueberholz.
Aus der Sicht eines Payment-Dienstleisters lässt sich das Problem auf zwei Wegen lösen, wie Ralf Gladis , Geschäftsführer der Computop Wirtschaftsinformatik GmbH , erläutert: Zum einen rät Gladis seinen Paygate-Kunden, wie beim Jugendschutz bei der Registrierung die Übereinstimmung von Adresse und Geburtsdatum zu Prüfen. Sofern es sich um bezahlte Leistungen handelt, bietet Computops Paygate die Option, Zahlungsmethoden einzusetzen, die den Nutzer bei der Zahlung authentisieren. Das ist z.B. mit Verified by VISA und MasterCard SecureCode möglich. "Mit diesen zwei Maßnahmen würden schon bei der Registrierung fast alle falschen Identitäten abgelehnt, und die Authentisierung beim Bezahlen macht die Sache dann sicher", erklärt Gladis.
Kommentar von Christina Rose
Die Schizophrenie der Online-Nutzer
Der Unterschied von Social-Network-Nutzern zu Hackern und Phishern könnte vor allem in einer Hinsicht größer nicht sein: Anonymität. Und das macht die Social Networker zu den perfekten Opfern von Cyberkriminalität.
Weiterlesen