Jetzt zum Webinar anmelden

November 2026 · Unser Geburtstagsgeschenk
35 Jahre iBusiness.
Im November alles frei lesen.
Zum Jubiläum öffnen wir alle iBusiness-Inhalte: vom 1. bis 30. November, für alle, ohne Anmeldung und ohne Bezahlschranke.
Alle Inhalte im November kostenlosRegistrieren Sie sich kostenlos und abonnieren Sie anschließend den iBusiness-Newsletter. So bleiben Sie bei den Themen auf dem Laufenden, die für Sie zählen.

EU-Datenschutz-Grundverordnung: Was Shopbetreiber jetzt tun müssen
31.03.2017 Bis Mai 2018 müssen die neuen Richtlinien der europäische Datenschutz-Grundverordnung (DSGVO) in allen Mitgliedsstaaten der Europäischen Union umgesetzt sein. Was das für Onlinehändler heißt und was sie bereits jetzt tun sollten, hat iBusiness zusammengefasst.

HANDLUNGSRELEVANZ
|
|
Operativ |
Strategisch |
Visionär |
|
Technik |

|

|

|
|
Medien |
|
|
|
|
Wirtschaft |
|
|
|
|
|
heute |
morgen |
übermorgen |
Wo bisher ungleiches Datenschutzniveau herrschte, wird mit der DSGVO der Datenschutz innerhalb der EU vereinheitlicht und ein sehr komplexer Rechtsrahmen geschaffen. Die DSGVO wird das bisher hierzulande geltende Bundesdatenschutzgesetz und das Telemediengesetz ablösen. Gleichzeitig sind eine Reihe Punkte in der DSGVO offen gelassen, die künftig durch nationale Regelungen ergänzt werden. Es wird also im Mai 2018 auch neue nationale Umsetzungsgesetze geben, die die DSGVO ergänzen. Problem aktuell ist, dass diese Regelungen noch nicht vorliegen und daher teilweise unklar ist, wie manche Anforderungen umzusetzen sind.
Da es um das Datenschutzrecht geht, ist jedes Unternehmen von der DSGVO betroffen, das innerhalb der EU Daten erhebt, verarbeitet oder nutzt; selbst wenn der Unternehmens-Hauptsitz nicht in der EU liegt. Das heißt, dass sich künftig auch Unternehmen wie Google und Facebook an die Regelungen der DSGVO halten müssen. Diese genießen bisher Wettbewerbsvorteile, weil sie nach aktueller Rechtslage datenschutzrechtlich nicht zur Verantwortung gezogen werden können.
Für Onlinehändler ergeben sich mit der DSGVO einige Vorteile. Das Wichtigste ist allgemein die Harmonisierung des Datenschutzes innerhalb der Europäischen Union: Bisher hatten alle 28 Mitgliedsstaaten der EU eigene Datenschutzgesetze erlassen, sodass ein ungleiches Datenschutzniveau innerhalb der EU herrschte. Mit der DSGVO wird es künftig ein einheitliches Datenschutzrecht in der gesamten EU geben.
Das sind die fünf wichtigsten Änderungen
- Bußgeld:
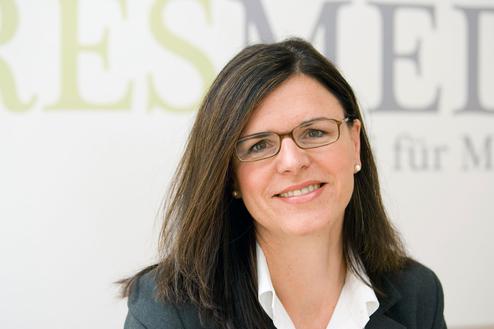 Sabine Heukrodt-Bauer
"Der Bußgeldrahmen wird bei Verstößen drastisch erhöht", erklärt Sabine Heukrodt-Bauer von Resmedia . Je nach Verstoß können Strafzahlungen bis zu zehn Millionen beziehungsweise 20 Millionen Euro verhängt werden oder bis zu vier Prozent des gesamten, weltweit erzielten Jahresumsatzes, statt wie bislang bis zu 300.000 Euro. Je nachdem, welcher Betrag höher ist.
Zum anderen wurde das europaweite Verbandsklagerecht eingeführt", fügt Jennifer Rost , Rechtsexpertin bei Trusted Shops hinzu. Das bedeutet, "Verbraucherschutzvereine dürfen also - wie in Deutschland heute schon - gegen Datenschutzverstöße klagen."
- Erlaubnistatbestände:
Wie bisher dürfen personenbezogene Daten zur Abwicklung einer Bestellung ohne besondere Einwilligung des Kunden verarbeitet werden. Zu Marketingzwecken dürfen Daten bei Vorliegen einer Einwilligung oder einem berechtigten Interesse verarbeitet und genutzt werden. "Das berechtigte Interesse wird aber einen weiteren Anwendungsbereich haben als das bisher nach deutschem Recht der Fall ist", warnt Heukrodt-Bauer. "So erkennt die DSGVO beispielsweise die Werbeinteressen der Onlinebranche als ein berechtigtes Interesse an". In einem Erwägungsgrund werde ausdrücklich klargestellt, dass die Durchführung von Direktmarketing als berechtigtes Interesse betrachtet werden kann. "Neben der Einwilligungserfordernis wird also das 'berechtigte Interesse' an der Datenverarbeitung praktisch eine größere Rolle im Marketing spielen", weiß die Fachanwältin.
- Einwilligung:
 Jennifer Rost
 zufolge bleibt im Vergleich "zum aktuell in Deutschland geltenden Datenschutzrecht vieles, wie es heute ist". So stützt sich das künftige europäische Datenschutzrecht beispielsweise auf die bekannten Prinzipien, etwa das Verbot mit Erlaubnisvorbehalt. "Das heißt, eine Datenverarbeitung ist weiterhin nur aufgrund einer gesetzlichen Erlaubnis oder einer Einwilligung des Betroffenen gestattet." Einwilligungen können künftig formlos mündlich, elektronisch oder schriftlich eingeholt werden. Allerdings müssen Unternehmen "das Vorliegen einer Einwilligung künftig nachweisen können", warnt Sabine Heukrodt-Bauer. Sie müssen also schriftlich oder digital protokolliert werden. "Digitale Einwilligungen sollten mit einer nicht vorab angeklickten Checkbox mit Double-Opt-in eingeholt werden", rät sie. Stillschweigen, bereits angewählte Kästchen oder Untätigkeit des Betroffenen stellen dagegen keine Einwilligung dar. Außerdem muss der Betroffene bei der Einwilligung auf sein Widerrufsrecht hingewiesen werden.
- Betroffenenrechte:
Nutzer und Kunden sind über eine Datenschutzinformation im Shop über ihre Betroffenenrechte zu informieren. Sie haben ein Auskunfts-, Berichtigungs-, Löschungs-, Einschränkungs-, Widerspruchs- oder ggf. Widerrufsrecht sowie das Recht auf Übertragbarkeit der Daten und das Recht auf Beschwerde bei einer Aufsichtsbehörde. Diese Rechte sind nicht alle neu. "Neu sind allerdings die Konsequenzen, wenn der Shopbetreiber nicht innerhalb einer Frist von einem Monat auf entsprechende Anfragen von Betroffenen reagiert, denn dann können Bußgelder verhängt werden."
- Auftragsverarbeitung:
Die bisherige Auftragsdatenverarbeitung nach BDSG wird jetzt zur Auftragsverarbeitung. "Während früher ein Weisungsverhältnis zwischen dem Auftraggeber und dem Auftragnehmer bestand und der Auftraggeber der verantwortliche 'Herr der Daten' war, ist jetzt nur noch noch ein Auftragsverhältnis über die Datenverarbeitung erforderlich", erklärt Sabine Heukrodt-Bauer. Der Auftragnehmer ist nicht mehr weisungsgebunden, hat jetzt eigene Pflichten und haftet auch selbst. Beispiele für Auftragsverarbeitungen sind laut Heukrodt-Bauer: Nutzung von Cloud-Anwendungen wie Lohnbuchhaltung, CRM, Mailing-Systeme, eines externen Callcenters für den Kundenservice, Durchführung von Gewinnspielen über eine externe Agentur oder das Managed Hosting von Webseiten/Onlineshops.
Ein gängiges Anwendungsbeispiel laut Jennifer Rost: Google muss künftig im Rahmen von Google Analytics als Auftragsverarbeiter der Webseitenbetreiber seine Subunternehmer bekannt geben und sich die Zustimmung zu deren Beauftragung einholen. Dies kann jedoch auch allgemein im Rahmen eines Vertrags geschehen. "Onlinehändler sollten also rechtzeitig ihre bestehenden Vereinbarungen zur Auftragsdatenverarbeitung überprüfen und mit ihren Dienstleistern (z. B. zum EMail- Versand oder zur Bereitstellung eines Shopsystems) neue bzw. angepasste Vereinbarungen treffen", so Rost.
Was Shopbetreiber jetzt tun müssen
Die DSGVO tritt automatisch und ohne Übergangsfrist in Kraft, so dass alle Shopbetreiber daher ihre Prozesse bis zum 24.05.2018 um 23.59 Uhr auf die neue Rechtslage umgestellt haben müssen. Sabine Heukrodt-Bauer rät Shopbetreibern zu folgenden Anpassungen:
| Dokumentationspflicht |
|---|
- was der Zweck der jeweiligen Datenverarbeitung ist,
- welche Kategorien von betroffenen Personen und ob es personenbezogenen Daten gibt,
- welche Fristen für die Löschung der Daten vorgesehen sind,
- ob Daten in Drittstaaten übermittelt werden,
- welche technischen und organisatorischen Maßnahmen die Datensicherheit gewährleisten.
| Anpassung der Rechtstexte |
|---|
| Überprüfung aller Erlaubnistatbestände und Einwilligungsprozesse |
|---|
| Anpassung der bisherigen Auftragsdatenverarbeitungsverträge |
|---|
Kommentar von Susan Rönisch
Jetzt aktiv werden
Die Verunsicherung ist gerade im Onlinehandel hoch. Oft heißt es, mit der europäischen Datenschutz-Grundverordnung würde sich kaum etwas ändern. Doch das ist nicht ganz richtig.
Weiterlesen