November 2026 · Unser Geburtstagsgeschenk
35 Jahre iBusiness.
Im November alles frei lesen.
Zum Jubiläum öffnen wir alle iBusiness-Inhalte: vom 1. bis 30. November, für alle, ohne Anmeldung und ohne Bezahlschranke.
Alle Inhalte im November kostenlosRegistrieren Sie sich kostenlos und abonnieren Sie anschließend den iBusiness-Newsletter. So bleiben Sie bei den Themen auf dem Laufenden, die für Sie zählen.

Wie man im E-Commerce die digitale Resilienz erhöht
19.05.2022 Webprojekte ohne Sicherheitskonzept sind längst undenkbar. Doch inzwischen macht sich die Erkenntnis breit, dass man nicht nur Cyberattacken fest einplanen sollte, sondern vor allem auch deren Erfolg. Resilienz heißt daher das neue Zauberwort in der IT-Sicherheit.

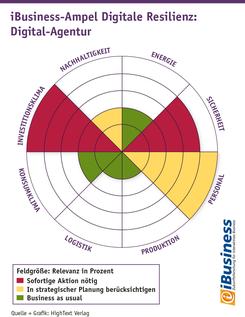
HANDLUNGSRELEVANZ
|
|
Operativ |
Strategisch |
Visionär |
|
Technik |

|
|

|
|
Medien |

|
|
|
|
Wirtschaft |
|
|
|
|
|
heute |
morgen |
übermorgen |
Trotz steigender IT-Sicherheitsbudgets nimmt die Zahl erfolgreicher Online-Angriffe immer weiter zu. Die Anzahl erfasster Cyber-Straftaten hat im Jahr 2021 einen neuen Höchstwert erreicht, so das Bundeskriminalamt (BKA). Die Polizeiliche Kriminalstatistik (PKS) verzeichnet bei Cybercrime über 146.000 Delikte, was einem Anstieg um mehr als zwölf Prozent gegenüber dem Vorjahr entspricht. Das Bundeslagebild Cybercrime 2021 belegt laut BKA die fortschreitende Verlagerung von Kriminalität in den digitalen Raum.
"Das Bundeslagebild zeigt, dass die Bedrohungslage durch Cybercrime weiterhin sehr hoch ist. Neben den rein monetären Schäden beeinträchtigten Ransomware-Angriffe auf Unternehmen, Kritische Infrastrukturen und die öffentliche Verwaltung oder ganze Lieferketten auch die Funktionsfähigkeit des Gemeinwesens im In- und Ausland", warnt BKA-Vizepräsidentin Martina Link .
Das Jahr 2021 verdeutlichte insofern erneut die zunehmende Anpassungsfähigkeit von Akteuren der Cyberkriminalität. Sie agieren mit zunehmender Professionalität und hochgradig arbeitsteilig nach dem "Crime-as-a-Service"-Modell, warnt das BKA.
Lohnt sich der ganze Aufwand überhaupt?
Da stellt sich die Frage, ob man als Unternehmen überhaupt eine Chance hat? Oder kann man Schutzmaßnahmen von vornherein vergessen, weil die Angreifenden sowieso irgendwie und irgendwann Erfolg haben werden?Die Antwort lautet klar: Wenn man die Frage so zuspitzt, könnte man tatsächlich gleich aufgeben. Die Prämisse muss daher anders lauten:
- So gut wie möglich schützen,
- so schnell wie möglich den Angriff erkennen,
- so weit wie möglich den Schaden eindämmen
- und so zügig wie möglich den Betrieb wieder aufnehmen.
Oder anders gesagt: Cybersicherheit muss als Cyber-Resilienz verstanden werden, als Widerstandskraft gegen Cyberattacken.
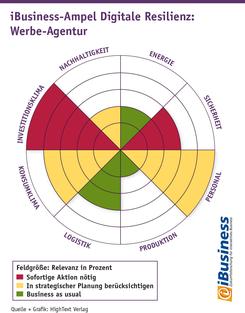
Aus Cyber-Schutz muss Cyber-Widerstand werden
Cyber-Resilienz bezeichnet die Fähigkeit, elektronische Daten und Systeme vor Cyberangriffen zu schützen sowie den Geschäftsbetrieb im Falle eines erfolgreichen Angriffs schnell wieder aufzunehmen.Der wesentliche Unterschied zum reinen Cyber-Schutz ist es, dass man bewusst von erfolgreichen Angriffen ausgeht und man darauf hofft, dass es nie zu einer erfolgreichen Attacke kommen wird. Vielmehr tut man alles im Vorfeld dafür, dass man die Cyberattacke so gut wie möglich übersteht und danach wieder auf die Füße kommt.
Dafür reicht es aber nicht, Malware zu erkennen und zu stoppen, nach unerlaubten Datenzugriffen zu fahnden und diese zu blockieren oder die MitarbeiterInnen zu schulen, nicht einfach jeden Link in einer Mail anzuklicken. Tatsache ist, dass Malware durch die Verteidigungslinien kommen wird, unerlaubte Zugriffe viel zu spät bemerkt werden und die Nutzerinnen und Nutzer weiterhin Fehler machen und unvorsichtig sein werden. Cyber-Resilienz bedeutet, dass ein Unternehmen damit umgehen kann, dass Malware den Virenschutz austrickst, Angreifende extrem gut getarnt sind und Beschäftigte eben Menschen sind, die Fehler machen.
Leider wird noch viel zu wenig für die Cyber-Widerstandskraft getan, denn Unternehmen überschätzen noch ihre bestehende Cybersicherheit. So berichten zum Beispiel die Marktforscher von IDC: 66 Prozent der deutschen Unternehmen halten sich für gut gewappnet gegen Cyberangriffe, nur wenige sind es tatsächlich. Ähnliches berichtet Accenture: 55 Prozent der großen Unternehmen sind schlecht auf Cyberangriffe vorbereitet. In der Studie "State of Cyber Resilience 2021" von Accenture gab mehr als die Hälfte an, nicht in der Lage zu sein, Cyberangriffe schnell zu identifizieren, wirksam zu bekämpfen oder deren Auswirkungen in kurzer Zeit zu begrenzen.
Wer also ein neues Webprojekt plant oder seinen ECommerce-Erfolg absichern möchte, sollte sich nicht einfach auf das bestehende Cybersicherheitskonzept verlassen.
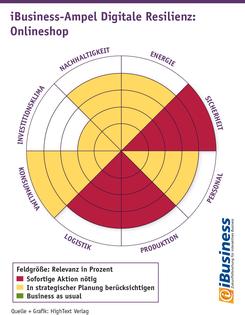
Welche Sicherheitslücken im E-Commerce übersehen werden
Gerade im Bereich der Notfallvorsorge besteht vielfach Nachholbedarf. Laut der Eco IT-Sicherheitsstudie 2022 haben nur rund 63 Prozent der Unternehmen interne Prozesse festgelegt, um auf Notfälle reagieren zu können. Weitere 24 Prozent immerhin wollen einen solchen Notfallplan kurzfristig etablieren.Zusätzlich nötig ist es, ständig bezüglich neuer Bedrohungen auf dem Laufenden zu bleiben, so der Verband der Internetwirtschaft. "Aktuelle Informationen zum Stand der eingesetzten Systeme und Software bilden die Basis für fundierte Entscheidungen und ein wirksames Patch- und Notfallmanagement", sagte Markus Schaffrin , Sicherheitsexperte im Eco-Verband. Konkret gab er fünf Tipps, die helfen, Sicherheitslücken zukünftig zu vermeiden:
- Inventarisierung: Machen Sie eine Bestandsaufnahme der eingesetzten Software und Systeme: Was wird wo genutzt? Welche Systeme laufen aktuell und welche wurden außer Betrieb genommen?
- Legen Sie Zuständigkeiten fest: Wer ist wofür verantwortlich?
- Bewerten Sie Risiken und klassifizieren Sie diese entsprechend: Welche Services sind für mein Unternehmen am wichtigsten, welche Auswirkungen haben Schwachstellen für mein Geschäft?
- Sammeln Sie proaktiv Informationen zu möglichen Schwachstellen, etwa vom BSI (Bundesamt für Sicherheit in der Informationstechnik) und Cert-Bund.
- Legen Sie Prozesse für regelmäßige Aktualisierungen und für Notfallpatches fest und üben Sie diese mit Ihren Mitarbeiterinnen und Mitarbeitern ein.
Welche Bausteine für die Widerstandskraft im E-Commerce wichtig sind
Die bereits ergriffenen Maßnahmen, um ein geplantes Webprojekt oder eine laufende ECommerce-Anwendung gegen Cyberangriffe zu schützen und mögliche Attacken zu kennen, reichen nicht aus, sie müssen ergänzt werden um Resilienz-Bausteine.Der Providerverband ECO nennt als Maßnahmen in der erhöhten Cyberbedrohungslage:
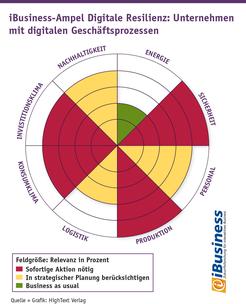
- AusfallsicherheitIm Unternehmen gilt es zu überprüfen, ob es Bereiche mit erhöhten Anforderungen an die Ausfallsicherheit gibt. Dazu gehört auch: Notstromaggregate für eine unterbrechungsfreie Stromversorgung sollten regelmäßig auf ihre Funktionsfähigkeit getestet werden. Dazu gehört auch ein angepasster Vorrat an benötigten Betriebsmitteln, etwa ausreichend Diesel. Auch im Bereich der Internetanbindung kann es kurzfristig zu Störungen kommen. Bei erhöhten Anforderungen sollte über eine zweite redundante Anbindung, gegebenenfalls über eine andere Technologie, nachgedacht werden.
- AwarenessDie Mitarbeitenden sollten für Angriffe sensibilisiert werden, um entsprechende Mails erkennen zu können. Die Beschäftigten hinsichtlich solcher Angriffe zu sensibilisieren und die Awareness hoch zu halten, ist besonders wichtig, wenn viele Kolleginnen oder Kollegen im Home-Office vom üblichen Flurfunk abgeschnitten sind.
- Interne und externe RessourcenIm Ernstfall benötigen Unternehmen qualifiziertes Personal vor Ort. Dazu ist es notwendig, sowohl eine Ersatzplanung für den Fall eines unerwarteten Ausfalls eines Mitarbeiters oder einer Mitarbeiterin zu erstellen, als auch die Erreichbarkeit der IT-Spezialistinnen und -Spezialisten sicherzustellen. Die Verantwortlichkeiten der Mitarbeiter und Mitarbeiterinnen in der IT sollten klar definiert und bekannt sein. Verantwortlichkeiten und Zuständigkeiten müssen auch in einem Notfallplan schriftlich festgehalten werden, so dass es im Fall einer IT-Attacke nicht zu organisatorischen Missverständnissen kommt.
- NotfallpläneMit Hilfe eines Notfallplans können Unternehmen umgehend auf Angriffe oder Ausfälle ihrer IT-Systeme reagieren und so Ausfallzeiten minimieren. Hier werden Regeln und Maßnahmen definiert, die im Notfall zu ergreifen sind. Auch werden Zuständigkeiten und Personen festgelegt, sowie eine Checkliste mit Handlungsanweisungen erstellt.
- BackupsEin Backup ist eine elementare Schutzmaßnahme gegen Angriffe, mit der im Notfall die Wiederherstellbarkeit der Daten und damit auch die Weiterführung oder Wiederaufnahme des Geschäftsbetriebes sichergestellt werden kann.
- Lieferketten-ManagementAngriffe auf Software- oder IT-Dienstleister können auch dazu genutzt werden, um deren KundInnen zu attackieren. In diesem Kontext muss verhindert werden, dass durch angegriffene Partner die eigene IT-Infrastruktur übernommen oder beeinträchtigt werden kann. Zu bedenken ist auch, dass physische Lieferketten durch Angriffe betroffen sein können, man braucht Pläne, wie man mit einem solchen Angriff und den resultierenden Lieferengpässen umgehen kann.
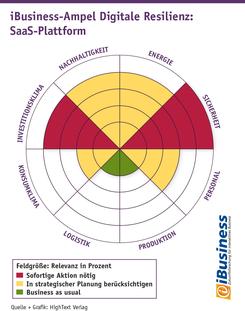
Cyber-Resilienz gehört auch zur Compliance
"Insbesondere mittelständische Unternehmen brauchen größtmögliche Unterstützung bei der Abwehr von Attacken globaler Hacker-Netzwerke", kommentierte Norbert Pohlmann , Vorstand IT-Sicherheit im Eco-Verband. "Unternehmen selbst müssen sich gleichzeitig die Gefahren bewusst machen und sich auf den Fall der Fälle vorbereiten. Hier wird nicht nur eine Risikoanalyse der einzelnen Geschäftsprozesse benötigt, sondern auch ein Notfallplan, der alle Prozesse abdeckt und anhand diesem die Mitarbeiter geschult werden, um auf solche Sicherheitsvorfälle vorbereitet zu sein und diesen erfolgreich begegnen zu können."Eine hohe Widerstandsfähigkeit, die die Ausfallzeiten nach einer Attacke so gering wie möglich hält, ist auch eine Forderung aus Compliance-Sicht und vertraglicher Sicht, wenn durch einen Ausfall Leistungen für KundInnen nicht erbracht werden können. Je nach Art des ECommerce-Projektes ist es sogar eine rechtliche Verpflichtung.
So erklärt das Bundesamt für Sicherheit in der Informationstechnik (BSI): Infolge der immer schneller voranschreitenden Digitalisierung geht die Abhängigkeit von Wirtschaft und Gesellschaft weit über den KRITIS-Bereich (Kritische Infrastrukturen) hinaus. Auch digitale Dienste wie Online-Marktplätze müssen störungsfrei funktionieren und ihren NutzerInnen ein angemessenes Sicherheitsniveau bieten. Ein Online-Marktplatz ist dabei eine Plattform, die als Dienstleistung eines Dritten einer Vielzahl von Verkäufern angeboten wird, um gebündelt ihre Waren an Käuferinnen und Käufer zu vermitteln.
Die Richtlinie zur Gewährleistung einer hohen Netzwerk- und Informationssicherheit (NIS-Richtlinie) sieht eine EU-weit harmonisierte Regulierung der Anbieter digitaler Dienste vor. Ziel ist ein europaweit einheitliches Mindestniveau der IT-Sicherheit bei digitalen Diensten. Ohne Resilienz ist ein solches Sicherheitsniveau aber nicht zu erreichen.
Sicherheitsstandards können helfen
Es gibt aber trotzdem Unterstützung, zum Beispiel in Form von Sicherheitsstandards: Tritt in einer Institution eine Krise oder ein Notfall auf, ist schnelles Handeln notwendig. Jeder Handgriff muss sitzen. Durch klare Prozess- und Aufgabenfestlegung kann das gelingen. Praxisnahe Anleitung zum Aufbau eines Business Continuity Management Systems (BCMS) gibt der BSI-Standard 200-4. Die Weiterentwicklung des etablierten BSI-Standards 100-4 enthält zahlreiche Neuerungen, basierend auf aktuellen Erkenntnissen im Bereich Business Continuity sowie durch die Erfahrungen aus der Corona-Pandemie.
- ein Stufenmodell mit vereinfachten Einstiegstufen (Reaktiv-BCMS und Aufbau-BCMS) und einer mit der internationalen Norm ISO 22301:2019 kompatiblen Stufe (Standard-BCMS)
- eine Ausarbeitung von Teilen der Methodik mit umfangreichen Hilfestellungen, z. B. zur Etablierung der Besonderen Aufbauorganisation (Stabsstruktur), im Soll-Ist-Vergleich, in der Geschäftsfortführungsplanung oder Wiederanlaufplanung usw.
- eine Vereinfachung der Methodik, zum Beispiel in der Behandlung von Geschäftsprozessabhängigkeiten
- die Bereitstellung vieler Hilfsmittel, zum Teil mit Beispieltexten
Das BSI empfiehlt, sich mit diesen Fragen zu befassen: Bereiten Sie Ihr Unternehmen auf mögliche Vorfälle vor. Halten Sie Übungen ab, spielen Sie regelmäßig neue Szenarien durch. Setzen Sie Krisenreaktionsmechanismen auf: Wer darf entscheiden, ob der Webserver heruntergefahren wird? Welche Netzwerksegmente dürfen offline gestellt werden? Wer ist im Notfall außerhalb der Bürozeiten erreichbar, auch ohne funktionierendes Netzwerk? Wer ist befugt, Entscheidungen zu treffen?
Es zeigt sich also: Cybersicherheit im E-Commerce darf nicht mit dem Cyberschutz aufhören, der erfolgreiche Angriff kommt ohne Frage. Nur mit zusätzlicher Cyber-Resilienz wird E-Commerce dagegen widerstandsfähig, die Ausfallzeiten können kurzgehalten und die Störungen oder Schäden für Betreiber und KundInnen kleingehalten werden. Cyber-Resilienz ist die richtige Antwort darauf, dass Cybersicherheit keinen hundertprozentigen Schutz bieten kann. Deshalb gehören zu jedem Webprojekt, bei dem es so wenig Ausfall wie möglich geben darf, immer auch Maßnahmen der Cyber-Resilienz.
Kommentar von Oliver Schonschek
Alle sind gefordert: Unternehmen, Dienstleister und Digitalagenturen
Delegieren allein ist in Sicherheitsfragen keine Lösung. Die letzte Verantwortung muss im Unternehmen liegen.
Weiterlesen