Jetzt zum Webinar anmelden

November 2026 · Unser Geburtstagsgeschenk
35 Jahre iBusiness.
Im November alles frei lesen.
Zum Jubiläum öffnen wir alle iBusiness-Inhalte: vom 1. bis 30. November, für alle, ohne Anmeldung und ohne Bezahlschranke.
Alle Inhalte im November kostenlosRegistrieren Sie sich kostenlos und abonnieren Sie anschließend den iBusiness-Newsletter. So bleiben Sie bei den Themen auf dem Laufenden, die für Sie zählen.

Payment 2015: Was sich in den nächsten 15 Monaten ändert
30.09.2013 Im Online-Payment-Markt herrscht ein reges Gedränge. Für Kunden und Onlinehändler wird es immer unübersichtlicher: 2014 soll die EC-Card für den Onlinehandel geöffnet werden. Und ab 2015 ändern sich die Anforderungen für Payment-Anbieter. Onlinehändler müssen in den kommenden Monaten reagieren, denn das One-Click-Shopping steht vor dem Aus.


HANDLUNGSRELEVANZ
|
|
Operativ |
Strategisch |
Visionär |
|
Technik |

|

|
|
|
Medien |
|
|
|
|
Wirtschaft |
|

|
|
|
|
heute |
morgen |
übermorgen |


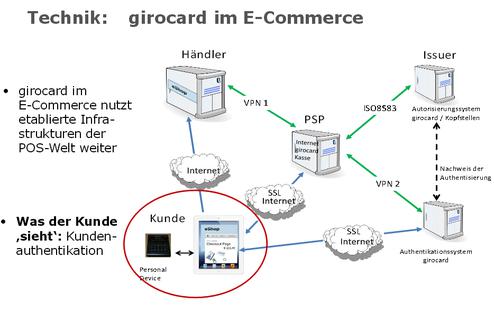
"Wir werden ein neues Kapitel für die Girocard aufschlagen", erklärte Matthias Hönisch , vom Bundesverband der Deutschen Volks- und Raiffeisenbanken BVR Anfang September in Berlin. Immerhin sei das Potenzial riesig. Abgesehen von den vorhandenen Infrastrukturen seien derzeit rund 93 Millionen EC-Karten im Umlauf. Darüber hinaus wollen Kunden ein vertrautes und sicheres Zahlverfahren, Händler hingegen ein kostengünstiges und weitverbreitetes Zahlverfahren. Zur Authentifizierung im E-Commerce hat die Deutsche Kreditwirtschaft drei Varianten entwickelt :
- Variante 'POS': Verwendung eines Hardware-Lesers und der Girocard, Übermittlung der Kryptografie-Daten via Bluetooth
- Variante 'Bankleitzahl': Routing zur Bank via Bankleitzahl: dort Eingabe 'username/ password', dann Eingabe z.B. mobile TAN
- Variante 'optische Kopplung / Flicker-Verfahren': Verwendung eines Hardware-Lesers und der Girocard, Übermittlung der Kryptografie-Daten via optischer Kopplung (analog heutiger "SmartTANplus"-Onlinebanking-Lösung)
Die Pläne werden aktuell mit den Netzbetreibern, der Bundesbank und dem Bundeskartellamt diskutiert. Im Anschluss daran sollen die Vertragswerke und Bedingungen für die Kunden überarbeitet werden. Schließlich soll der Vertrieb über klassische Girocard-Netzbetreiber und neue Girocard-ECommerce-Netzbetreiber beispielsweise Payment-Service-Provider starten. Mit der ersten Freischaltung der Girocard für die Nutzung im Onlinehandel ist laut Deutscher Kreditwirtschaft Ende 2014 zu rechnen.
Für Hönisch ist die Einführung der hardwaregestützten Varianten POS und optische Kooplung/Flicker-Verfahren für die Girocard online am wahrscheinlichsten. Denn beide Verfahren erfüllen die neuen Vorgaben der Europäischen Zentralbank und der nationalen Bankaufsichtsbehörden für sichere Internetzahlungsverfahren (Security of Retail Payments/ SecuRePay), die Payment-Dienstleister und Paymentsysteme in der Europäischen Union bis 15. Februar 2015 erfüllen müssen.
Ein ähnliches Zahlungssystem wurde bereits 2002 schon einmal vorgestellt, konnte sich aber nicht etablieren. Ein spezieller Kartenleser sollte damals die Autorisierung stützen. Dass ein zusätzliches Gerät hinderlich für die Etablierung der neuen EC-Zahlungsmethoden sein könnte, sieht Hönisch nicht. Ihm zufolge machen heute weit über die Hälfte der deutschen Onlinebanking-Nutzer Gebrauch von Hardware-Absicherung in Form von Chip-TAN-Lesern beziehungsweise Secodern. Darüber hinaus sind mittlerweile nahezu alle Endgeräte (PC, Tablets, Smartphones) mit einer Bluetooth Schnittstelle ausgerüstet.
Online-Zahlungssysteme, die lediglich auf der Eingabe des Usernamens und Password basieren, erfüllen künftig nicht mehr die neuen Vorgaben des SecuRePay. Das gilt ebenfalls für Kreditkartenzahlungen, die allein mit der 'PAN' und dem 'expiry-date' der Karte getätigt werden. Laut Hönisch sind zudem Paypal -Zahlungen betroffen. Auch "Authentifikationsverfahren, die dasselbe Mobiltelefon zur Transaktionsabwicklung und zum Erhalt einer Mobil-TAN nutzen, dürften die Anforderungen an 'Strong Authentication' nicht erfüllen", so seine Einschätzung.
Insofern ist zu erwarten, dass die Umsetzung der SecuRePay-Anforderungen zu einer Veränderung der Bezahlprozesse im E-Commerce führen wird. Damit sind laut Hönisch die Zeiten des One-Click-Shoppings vorbei: "Nach den Vorgaben dieses Regelwerks wird ein zweiter Authentifizierungsweg verlangt, viele der heutigen Internetzahlverfahren werden damit obsolet", erläuterte er in der Hauptstadt. Hinzu kommt, dass viele heute im E-Commerce genutzten Zahlverfahren auf softwarebasierte Sicherheit setzen und keine starke Authentifizierung haben, entsprechend hoch sind heute oft die Schadensraten.
Für Shopbetreiber bedeutet das wohl, dass Giropay als Zahlungsart an Bedeutung gewinnt, Onlinehändler wohl im Lauf des Jahres 2014 sich daran machen sollten, dieses Verfahren zu implementieren - wenn sie oder ihr Paymentprovider diese Bezahlart nicht bereits anbieten.
Neue regulatorische Vorgaben beim Payment im Onlinehandel
Anfang 2013 wurden die neuen Recommendations for the Security of Internet Payments (SecuRePay) der Europäischen Zentralbank und des Eurosystems veröffentlicht. Diese Einführung stringenter Regeln für den Online-Zahlungsverkehr richtet sich an Online-Payment-Dienstleister und Zahlungssysteme in der Europäischen Union. SecuRePay beruht auf den Prinzipien der Absicherung von Transaktionen und des Zugangs zu sensiblen Zahlungsdaten mit starker Kundenauthentifizierung, regelmäßig durchzuführenden Risikobewertungen, Vorhalten von Prozessen zwecks Missbrauchsvermeidung sowie Informationspflichten gegenüber den Kunden.
Diese Anforderung bedeutet die Nutzung von mindestens zwei der folgenden Merkmale:
- etwas, das nur der Kunde weiß (Passwort, PIN)
- etwas, das nur der Kunde besitzt (Token, Smart Card, Mobiltelefon)
- ein persönliches Merkmal des Kunden (biometrisches
Kennzeichen)
Mindestens ein Sicherheitsmerkmal soll weder wiederverwendbar noch replizierbar sein und es darf nicht heimlich über das Internet zu stehlen sein.
Was sich durch SecurRePay ändert
Das Vorgaben-Paket der Europäischen Zentralbank zur Sicherheit von Internetzahlungen ist das Ergebnis von Stellungnahmen aus 17 Mitgliedsstaaten der Europäischen Union aus einem öffentlichen Konsultationsverfahren. Die neuen Sicherheitsregeln sollen wichtige Richtlinien zur Bekämpfung von Betrug im (Online-)Zahlungsverkehr darstellen. In der Kernempfehlung wird gefordert, dass die Anweisung von Internetzahlungen sowie der Zugang zu sensiblen Zahlungsdaten durch eine starke Authentifizierung des Kunden geschützt wird. Es soll sichergestellt werden, dass Zahlungen durch einen rechtmäßigen Nutzer veranlasst werden.
Die endgültigen Empfehlungen, 'Key Considerations' und 'Best Practices' gelten für staatliche Überwachungsbehörden von Zahlungssystemen sowie für alle Zahlungsdienstleister, die folgende Internetzahlungsdienste anbieten:
- Kartenzahlungen im Internet einschließlich der Nutzung virtueller Karten sowie der Registrierung von Kartendaten zur Nutzung in elektronischen Geldbörsen
- Durchführung von Überweisungen im Internet
- Erteilung und Änderung elektronischer Einzugsermächtigungen
- Übertragung von elektronischem Geld (E-Geld) zwischen zwei E-Geld-Konten über das Internet
Die Empfehlungen sollten von den Payment-Dienstleistern und den Zentralbanken bis zum 1. Februar 2015 umgesetzt werden. Andere Marktteilnehmer, beispielsweise Onlinehändler, werden aufgefordert, einige der 'Best Practices' zu übernehmen. Die wichtigsten Empfehlungen für Shopbetreiber umfassen:
- den Schutz der Initiierung von Internetzahlungen sowie des Zugangs zu sensiblen Zahlungsdaten durch eine starke Authentifizierung des Kunden
- die Begrenzung der Anzahl von Anmelde- oder Authentifizierungsversuchen, die Festlegung von Regeln für ein Sitzungs-Zeitlimit bei Internetzahlungsdiensten sowie die zeitliche Befristung der Gültigkeit einer Authentifizierung
- die Einrichtung von Überwachungsmechanismen zur Vermeidung, Feststellung und Sperrung betrügerischer Zahlungsvorgänge
- die Einrichtung mehrerer Sicherheitsebenen ("multiple layers of security defences") zur Reduzierung festgestellter Risiken
- die Unterstützung und Beratung von Kunden hinsichtlich bewährter Praktiken für die Sicherheit im Internet, die Einrichtung von Alarmen sowie die Bereitstellung von Instrumenten zur kundenseitigen Beobachtung von Transaktionen
Zukunftsaufgaben für den Onlinehandel 2014 und 2015
Die Änderungen beim Payment bedeuten für den Onlinehandel der Zukunft folgendes:- Im Lauf des Jahres 2014 müssen Onlinehändler sicherstellen, dass sie die Bezahlart 'Giropay' direkt oder über ihren Provider anbieten. Nur so ist sichergestellt, dass Zahlungen via EC-Karten/Girokarten zum Weihnachtsgeschäft 2014 abgewickelt werden können
- Im Lauf des Jahres 2014 sollten alle (vor allem nicht-deutsche) Bezahlarten dahingehend überprüft werden, ob sie den europäischen Spezifikationen entsprechen. Gegebenenfalls sollte ab 2015 auf andere Bezahlarten umgestellt werden, die den europäischen Spezifikationen entsprechen
- Die europäischen Sicherheitsempfehlungen sollten Onlinehändler im Laufe des Jahres 2014 umsetzen, sofern sie sie betreffen - bzw. diese in Zusammenarbeit mit ihrem Payment-Provider umsetzen
Kommentar von Susan Rönisch
Die Banken rollen den Payment-Markt auf
Die Vielzahl an Entwicklungen und Lösungsansätze im dichten Online-Payment-Markt reichen derzeit von Aufsteckgeräten über Apps bis hin zu QR-Codes oder NFC-Chips. Nun scheint ein neues Kapitel zu beginnen, angestoßen von Teilnehmern, die man beim Thema Online-Payment weder wirklich auf dem Schirm hat noch besonders originell einstuft: die Banken.
Weiterlesen