Jetzt zum Webinar anmelden

November 2026 · Unser Geburtstagsgeschenk
35 Jahre iBusiness.
Im November alles frei lesen.
Zum Jubiläum öffnen wir alle iBusiness-Inhalte: vom 1. bis 30. November, für alle, ohne Anmeldung und ohne Bezahlschranke.
Alle Inhalte im November kostenlosRegistrieren Sie sich kostenlos und abonnieren Sie anschließend den iBusiness-Newsletter. So bleiben Sie bei den Themen auf dem Laufenden, die für Sie zählen.

Warum für Internet-Agenturen und B2B-Anbieter Sicherheit kein IT-Thema mehr sein darf
06.08.2014 Vernetzte Systeme. Internet 4.0. Wearables. Augmented Reality. Die Geschäftsmodelle von übermorgen werden morgen schon von gestern sein. Wenn Agenturen und Hersteller nicht ihre Rollen überdenken. Und die Nutzer sich vom Datenschutz verabschieden.



HANDLUNGSRELEVANZ
|
|
Operativ |
Strategisch |
Visionär |
|
Technik |

|

|
|
|
Medien |

|
|
|
|
Wirtschaft |
|
|
|
|
|
heute |
morgen |
übermorgen |

1. Immer mehr DDoS-Attacken auf Shopbetreiber
"Zahlen oder durch eine DDoS-Attacke angegriffen werden": Rund jeder fünfte deutsche Shopbetreiber (18,8 Prozent) ist schon einmal Opfer einer solchen Erpressung durch Cyberkriminelle geworden, hat die Studie 'Informationssicherheit im E-Commerce 2014' (ISIEC 2014) von IBI Research jüngst herausgefunden. Tendenz steigend. Aber auch andere Internet-Unternehmen wie der Affiliate-Netz-Betreiber Zanox wurden schon Opfer einer solchen Attacke, wie die der Zanox-Blog zu dem Angriff Ende Juni 2014 erzählt .Das Gros der Vorfälle wird nie bekannt, selbst die Betreiber der Onlineshops wissen häufig nicht, dass ihnen Daten entwendet wurden, hat die ISIEC-Studie ermittelt: 12 Prozent der Unternehmen wurde bereits mit DDoS-Attacken erpresst, 19 Prozent der Unternehmen wurden bereits sensible Daten entwendet und bei fast 20 Prozent der Unternehmen wurden bereits die Onlineshops gehackt. Relativ gut haben es gehostete Shops: Nur 7,7 Prozent der Unternehmen, die einen Miet-Shop betreiben, hatten bisher Kontakt mit Erpressung, Datendiebstahl oder Hackern.
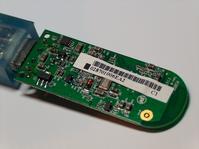
2. Hacker aus dem USB-Port
USB-Sticks sind ein unkontrollierbares Einfallstor für Hackerangriffe und Schadsoftware. Die Experten um den Berliner IT-Spezialisten Karsten Nohl nutzten im Versuchsaufbau eine Schwachstelle im USB-System aus. Sie manipulierten nicht den eigentlichen Speicherchip des USB-Sticks sondern den eingebauten Prozessor (Microcontroller). Dadurch lässt sich dieser Angriff weder durch Antivirenprogramme noch durch andere Software verhindern.Sobald ein ahnungsloser Nutzer den USB-Stick (oder ein anderes USB-Peripheriegerät) in seinen Rechner steckt, können die IT-Spezialisten mit Hilfe einer virtuellen Tastatur Befehle ausführen. Damit können sie fast alle Daten des fremden Rechners auslesen, auch Passwörter und EMail-Inhalte, oder andere Geräte wie die Webcam fernsteuern. Das Betriebssystem des fremden Rechners nimmt den Angriff nicht als Softwareattacke wahr, sondern glaubt, nur Tastenbefehle einer neuen Tastatur zu verarbeiten. Im ARD-Magazin Monitor spricht der Kryptologe und IT-Sicherheitsexperte Prof. Christof Paar von der Ruhr Universität Bochum von einer "neuen Dimension", da erstmals nicht der Speicherchip, sondern der eingebaute USB-Prozessor angegriffen wurde. Eine Gefahr, gegen die man sich nicht schützen kann. Denn um die Manipulation zu bemerken, müsste man jeden einzelnen Stick im Labor aufwändig untersuchen. Er fordert Nachbesserungen beim USB-Standard.
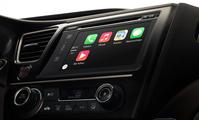
3. Angriffe aus den Connected Cars
Autonomes Fahren und der Datenaustausch von Verkehrsinformationen bei Connected Cars werden schon in wenigen Jahren Realität sein (iBusiness berichtete). Dazu benötigt man sowohl leistungsfähige Computer im Fahrzeug selbst, als auch den Datenaustausch mit Servern von Automobilherstellern und Service-Anbietern in Echtzeit. Schon heute ist die Technik so weit fortgeschritten, dass es für Cyberkriminelle lohnenswert ist, vernetzte Fahrzeuge anzugreifen, warnt das Sicherheitsunternehmen Lookout .Jüngste Hacks des Tesla Model S , einer Limousine mit elektrischem Antrieb von Tesla Motors , zeigten, "dass neben Computern, Smartphones und Tablets auch Fahrzeuge zum Angriffsziel von Cyberkriminellen werden können." Besonders attraktiv sind die in den Autos gespeicherten sowie die übertragenen Daten. Dazu gehören neben genauen Bewegungsprofilen ebenso Daten über Verbrauch, Insassen, Telefonbücher sowie Anruflisten. Nicht selten sind auch Kontodaten im Fahrzeugspeicher hinterlegt, mit denen beispielsweise Parkgebühren ohne Eingriff durch den Fahrer bezahlt werden können. Wie schon bei Bankautomaten, lassen sich Informationen zum Geldkonto über die richtige Hardware "on the go" auslesen.
Mit Googles Android Auto und Apple CarPlay finden erstmals ausgereifte Betriebssysteme Einzug in Fahrzeuge. Beide Unternehmen müssten daher verstärkt auf die IT-Sicherheit achten, da bei einem Einbruch in das Steuersystem Menschenleben auf dem Spiel stehen. Ein weiteres Sicherheitsrisiko stellt das Smartphone oder Tablet dar, mit dem sich das Auto verbindet und Daten austauscht. Über manipulierte Apps, die auf die entsprechenden Schnittstellen zugreifen, können Cyberkriminelle an brisante Informationen gelangen. Hier hat die Vergangenheit ebenfalls gezeigt, dass Malware über offizielle Kanäle wie den GooglePlay Store oder Appstore ihren Weg auf mobile Geräte findet und erst mit einer gewissen Verzögerung von Google und Apple wieder gebannt wird.
Das Thema Verkehr ist nicht einmal auf Autos beschränkt: Satcom-Terminals: Hacken aus der Luft, der See und über Land war der Titel eines Blackhat-Vortrags über Satellitenkommunikation - und wie man damit Passagierflugzeuge hackt. Das Whitepaper dazu zeigt die Gefahren dazu auf.

4. Wearables als Datenschleudern
Datenexperten von Sicherheitsanbieter Symantec haben in Irland und der Schweiz mit Smartphones mit Bluetooth-Dongle getestet, wie viele Daten sie auf öffentlichen Plätzen und bei Sportveranstaltungen einsammeln können und überprüft, welche Daten sie ohne Hacks aufsammeln konnten. Ergebnis waren unverschlüsselt übertragene Passwörter und persönliche Daten, die elektronische Armbänder, Smart-Watches und andere Wearables an ihre Server übertragen haben. Immerhin 20 Prozent aller Apps übertragen ihre Daten völlig unverschlüsselt, 52 Prozent der Apps haben keine Datenschutzregeln und im Schnitt übertrug jede App die Nutzerdaten auf fünf unterschiedliche Server.Vier Entwicklungen werden die Zukunft der interaktiven Medien prägen
- Nicht nur einzelne Teile der digitalen Infrastruktur werden angreifbar, sondern alle:
In der Vergangenheit ging es gegen die PCs. Da haben die Mac-User gesagt: "Uns doch egal, ist ein Windows-Problem". Als es gegen die Android-Apps ging oder gegen iranische Zentrifugen, gegen Raubkopierer-Computer oder staatliche Websites: Immer waren nur die anderen betroffen - und man selber hat sich auf den Virenscanner verlassen. Weil in Zukunft alles mit allem vernetzt sein wird, sind diese Zeiten der relativen Ruhe vorbei. Künftig wird Unsicherheit überall sein. Und wer immer Digitales verkaufen will, braucht auf diese Herausforderung Antworten.
Herausforderung für: Hersteller, Politik, Technologieanbieter
Zeithorizont: Innerhalb der nächsten 24 Monate
- Simplizierung versagt als Disruptions-Motor:
Es ist eine schöne Idee: Ich stecke den Tankstutzen in mein Auto und das Connected Car zahlt einfach per Überweisung die Tankrechnung. Als Geschäftsmodell wenig vielversprechend - in dem Moment, wenn die ersten Zeitungsberichte über gehackte Car-Connections auftauchen. Pure Simplifizierung, die gleichzeitig potenzielle Gefahren für Leib, Leben - oder, schlimmer: den Geldbeutel - des Nutzers bedeuten, werden außerhalb von Innovator- und Early-Adopter-Kreisen nur verzögert Annahme finden. Und das wird umso schlimmer, je unkontrollierter zum Beispiel digitaler Geldtransfer erfolgen soll. Deswegen ist die Lastschrift oder die EC-Karte für die meisten Nutzer akzeptabel (die Bank haftet im Zweifel, haben wir gelernt). Die Geldkarte oder ein virtuelles Wallet allerdings nicht. Todsicherheitsvorbehalte werden in Zukunft bei der Entwicklung von Systemen und Anwendungen einen deutlich höheren Stellenwert bekommen als gegenwärtig, um eine Chance auf Erfolg zu haben. Dies wird umso wichtiger, je schneller sich die Risiko-Berichterstattung in der Bevölkerung streut und dadurch Vorbehalte unterstützt. Der Vorschlag, im NSA-Untersuchungsausschuss künftig Schreibmaschinen einzusetzen, ist kein Einzelfall, sondern ein Trend, wie die Zahlen von Hersteller Triumph-Adler beweisen. Der verkaufte im vergangenen Geschäftsjahr 10.000 Maschinen, ein Drittel mehr als im Jahr zuvor. Konkurrent Olympia erwartet für 2014 gar eine Verdopplung der Verkaufszahlen dank NSA-Angst - Sicherheit schlägt Simplifizierung.
Herausforderung für: Hersteller, Start-ups
Zeithorizont: Innerhalb der nächsten 48 Monate
- Datenschutz und Privacy verlieren an Bedeutung:
Immer mehr was früher privat war, wird öffentlich - quer durch Altersgruppen und soziale Schichten: Das Essen im Restaurant, die eigenen weißen Beine am Strand, der Spaziergang mit den eigenen Kindern. Die Aufregung um Google Streetview ist verflogen. Und für eine Demo gegen eine Volkszählung lassen sich heute vielleicht drei Handvoll Piraten mobilisieren. Vor zwanzig Jahren wurden von dem Boykott-Ratgeber 'Was Sie gegen Mikrozensus und Volkszählung tun können' bis April 1987 hingegen eine Viertelmillion Exemplare verkauft. Je mehr Daten erhoben werden, je mehr Daten im Umlauf sind, umso mehr stumpfen Menschen ab. Natürlich kann man herausfinden, dass ich letzte Woche in Mindelheim war und ein Eis gegessen habe . Aber wen interessiert das? Und was schadet es mir, wenn das jemand weiß?
Herausforderung für: Nutzer, Politik, Gesellschaft
Zeithorizont: Innerhalb der nächsten 72 Monate
- Sicherheit muss zur Kernkompetenz für Agenturen werden:
Bislang war es in der Welt so vortrefflich eingerichtet, dass die coole Agentur für die coolen Anwendungen zuständig war und die noch cooleren Apps - und die langweilige IT-Abteilung dann quengelnd mit der Zementkelle hinterherfeudeln durfte, um die Sicherheitslöcher zuzuschmieren. Das wird sich in den kommenden Jahren ändern, weil Sicherheit zur Frage von Tun oder Nicht-Tun bei der Entwicklung von digitalen Geschäftsprozessen und sozial verankerten Anwendungen wird.
Herausforderung für: Agenturen und Dienstleister
Zeithorizont: Innerhalb der nächsten 48 Monate
Kommentar von Joachim Graf
Geld geht vor Analverkehr
Das Koordinatensystem von Sicherheit und Datenschutz wird sich in den kommenden Jahren in westlichen Staaten drastisch verschieben. Das hat Auswirkungen darauf, welche interaktiven Anwendungen akzeptiert werden und welche nicht.
Weiterlesen